管理コンソール
組織のオーナー・管理者向け — ロール、ワークスペース、アプリ、メンバー、API キー、クレジットを管理します。
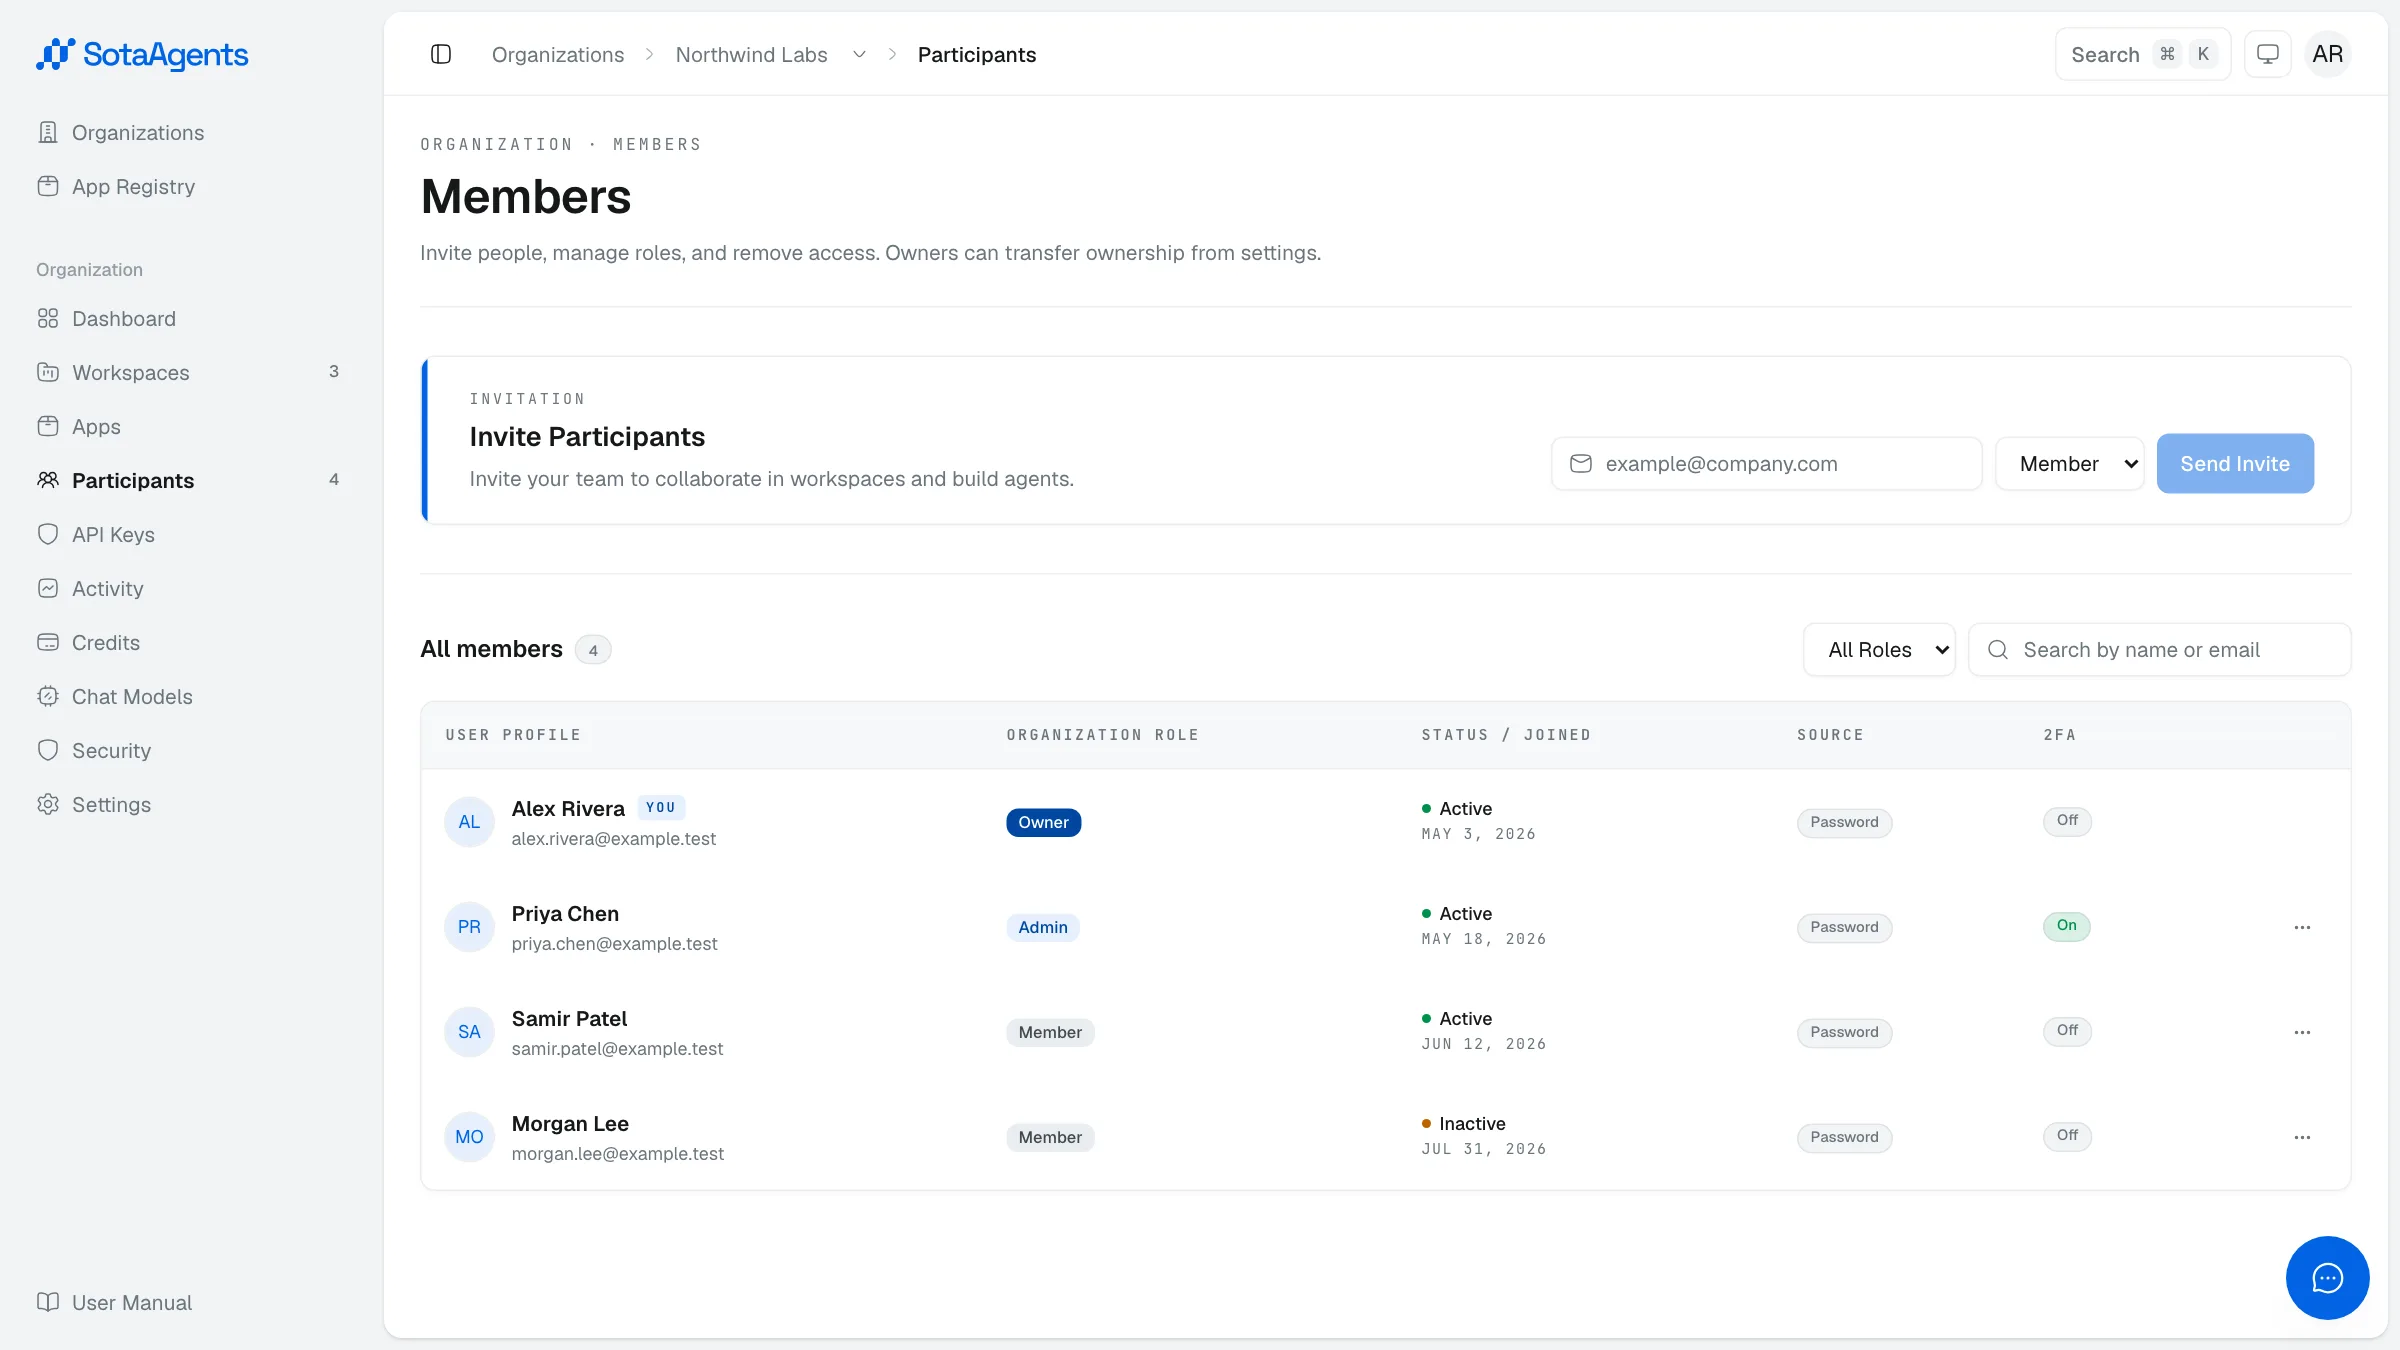
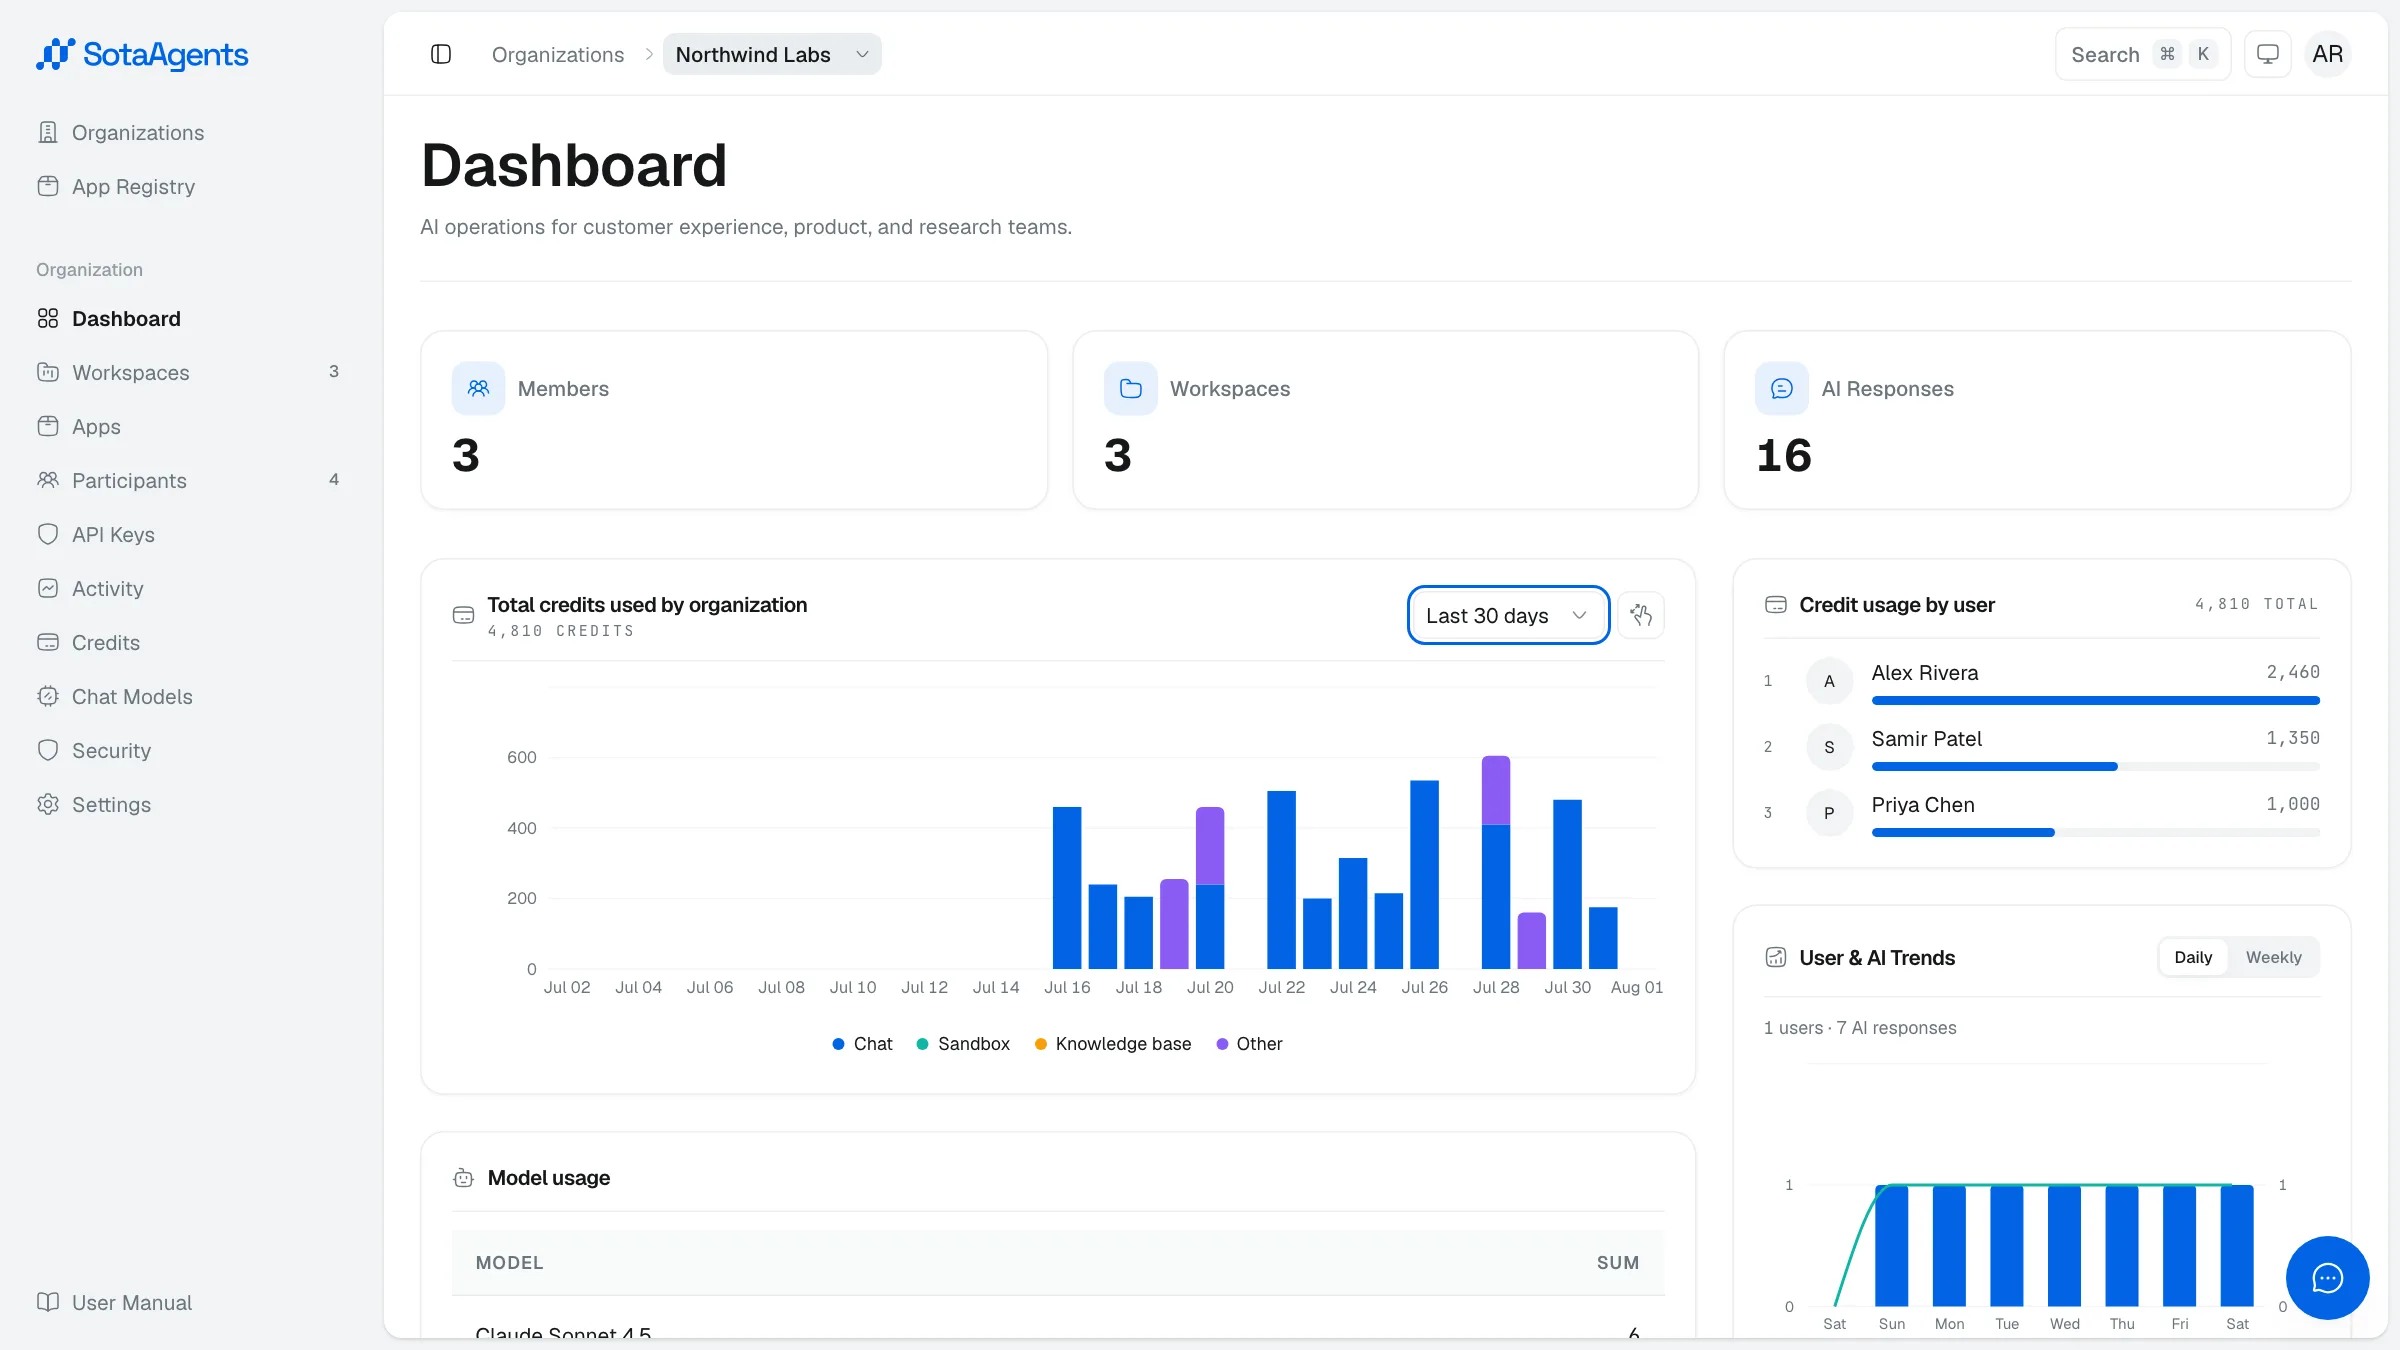
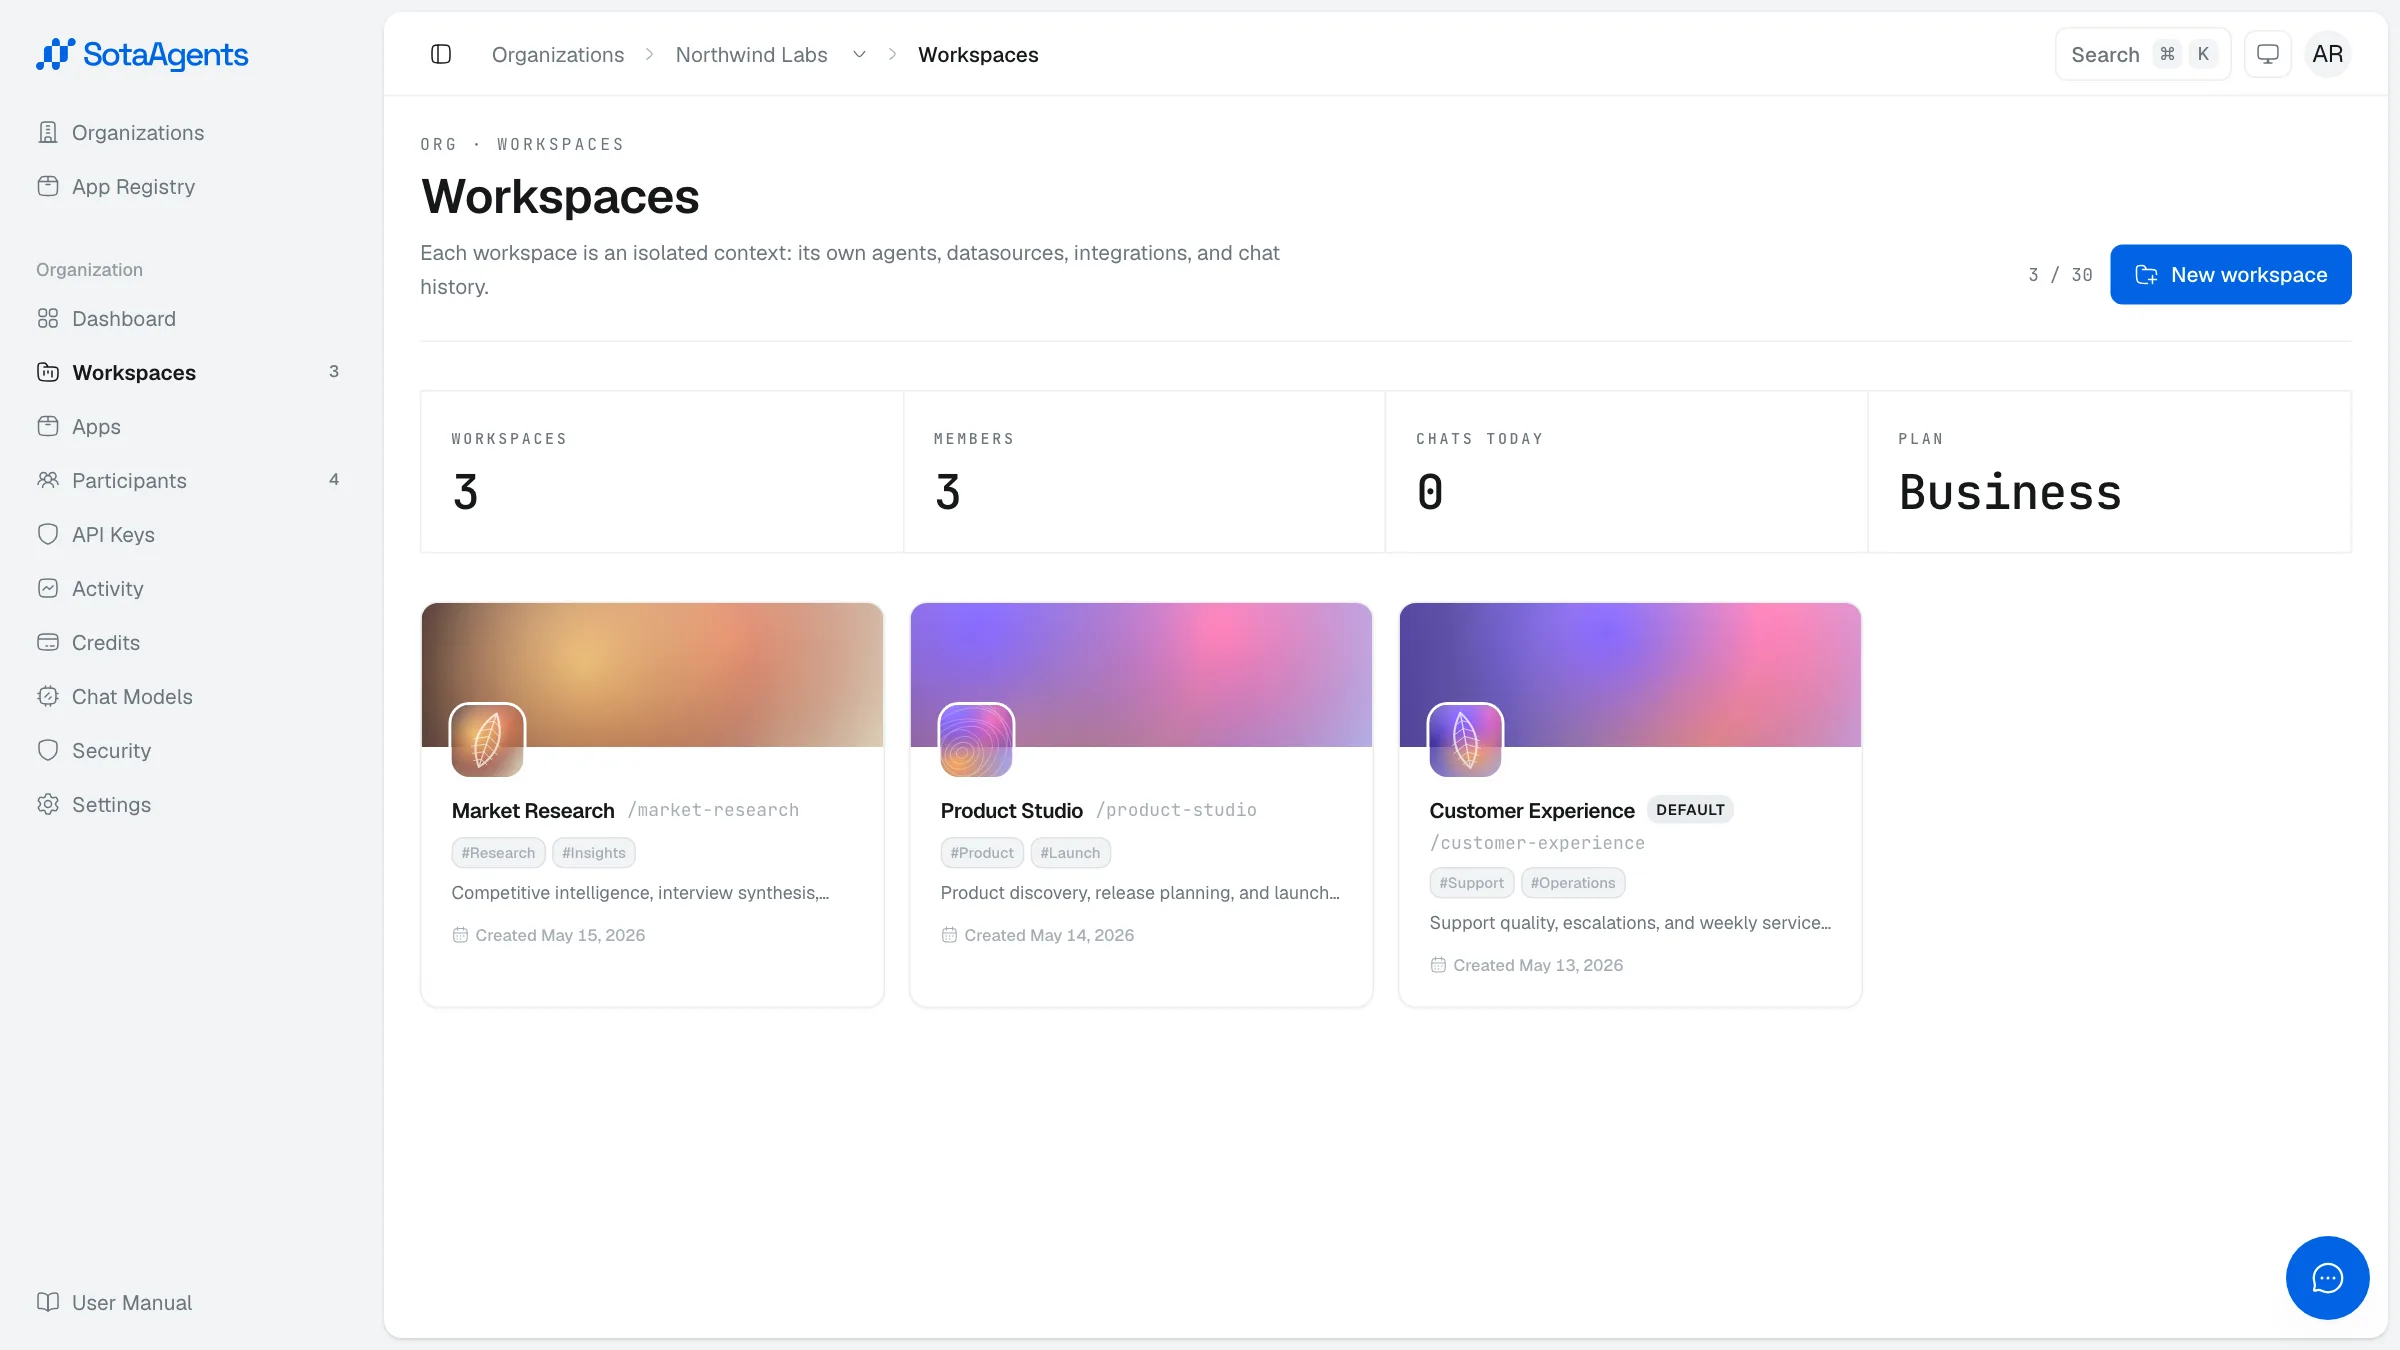
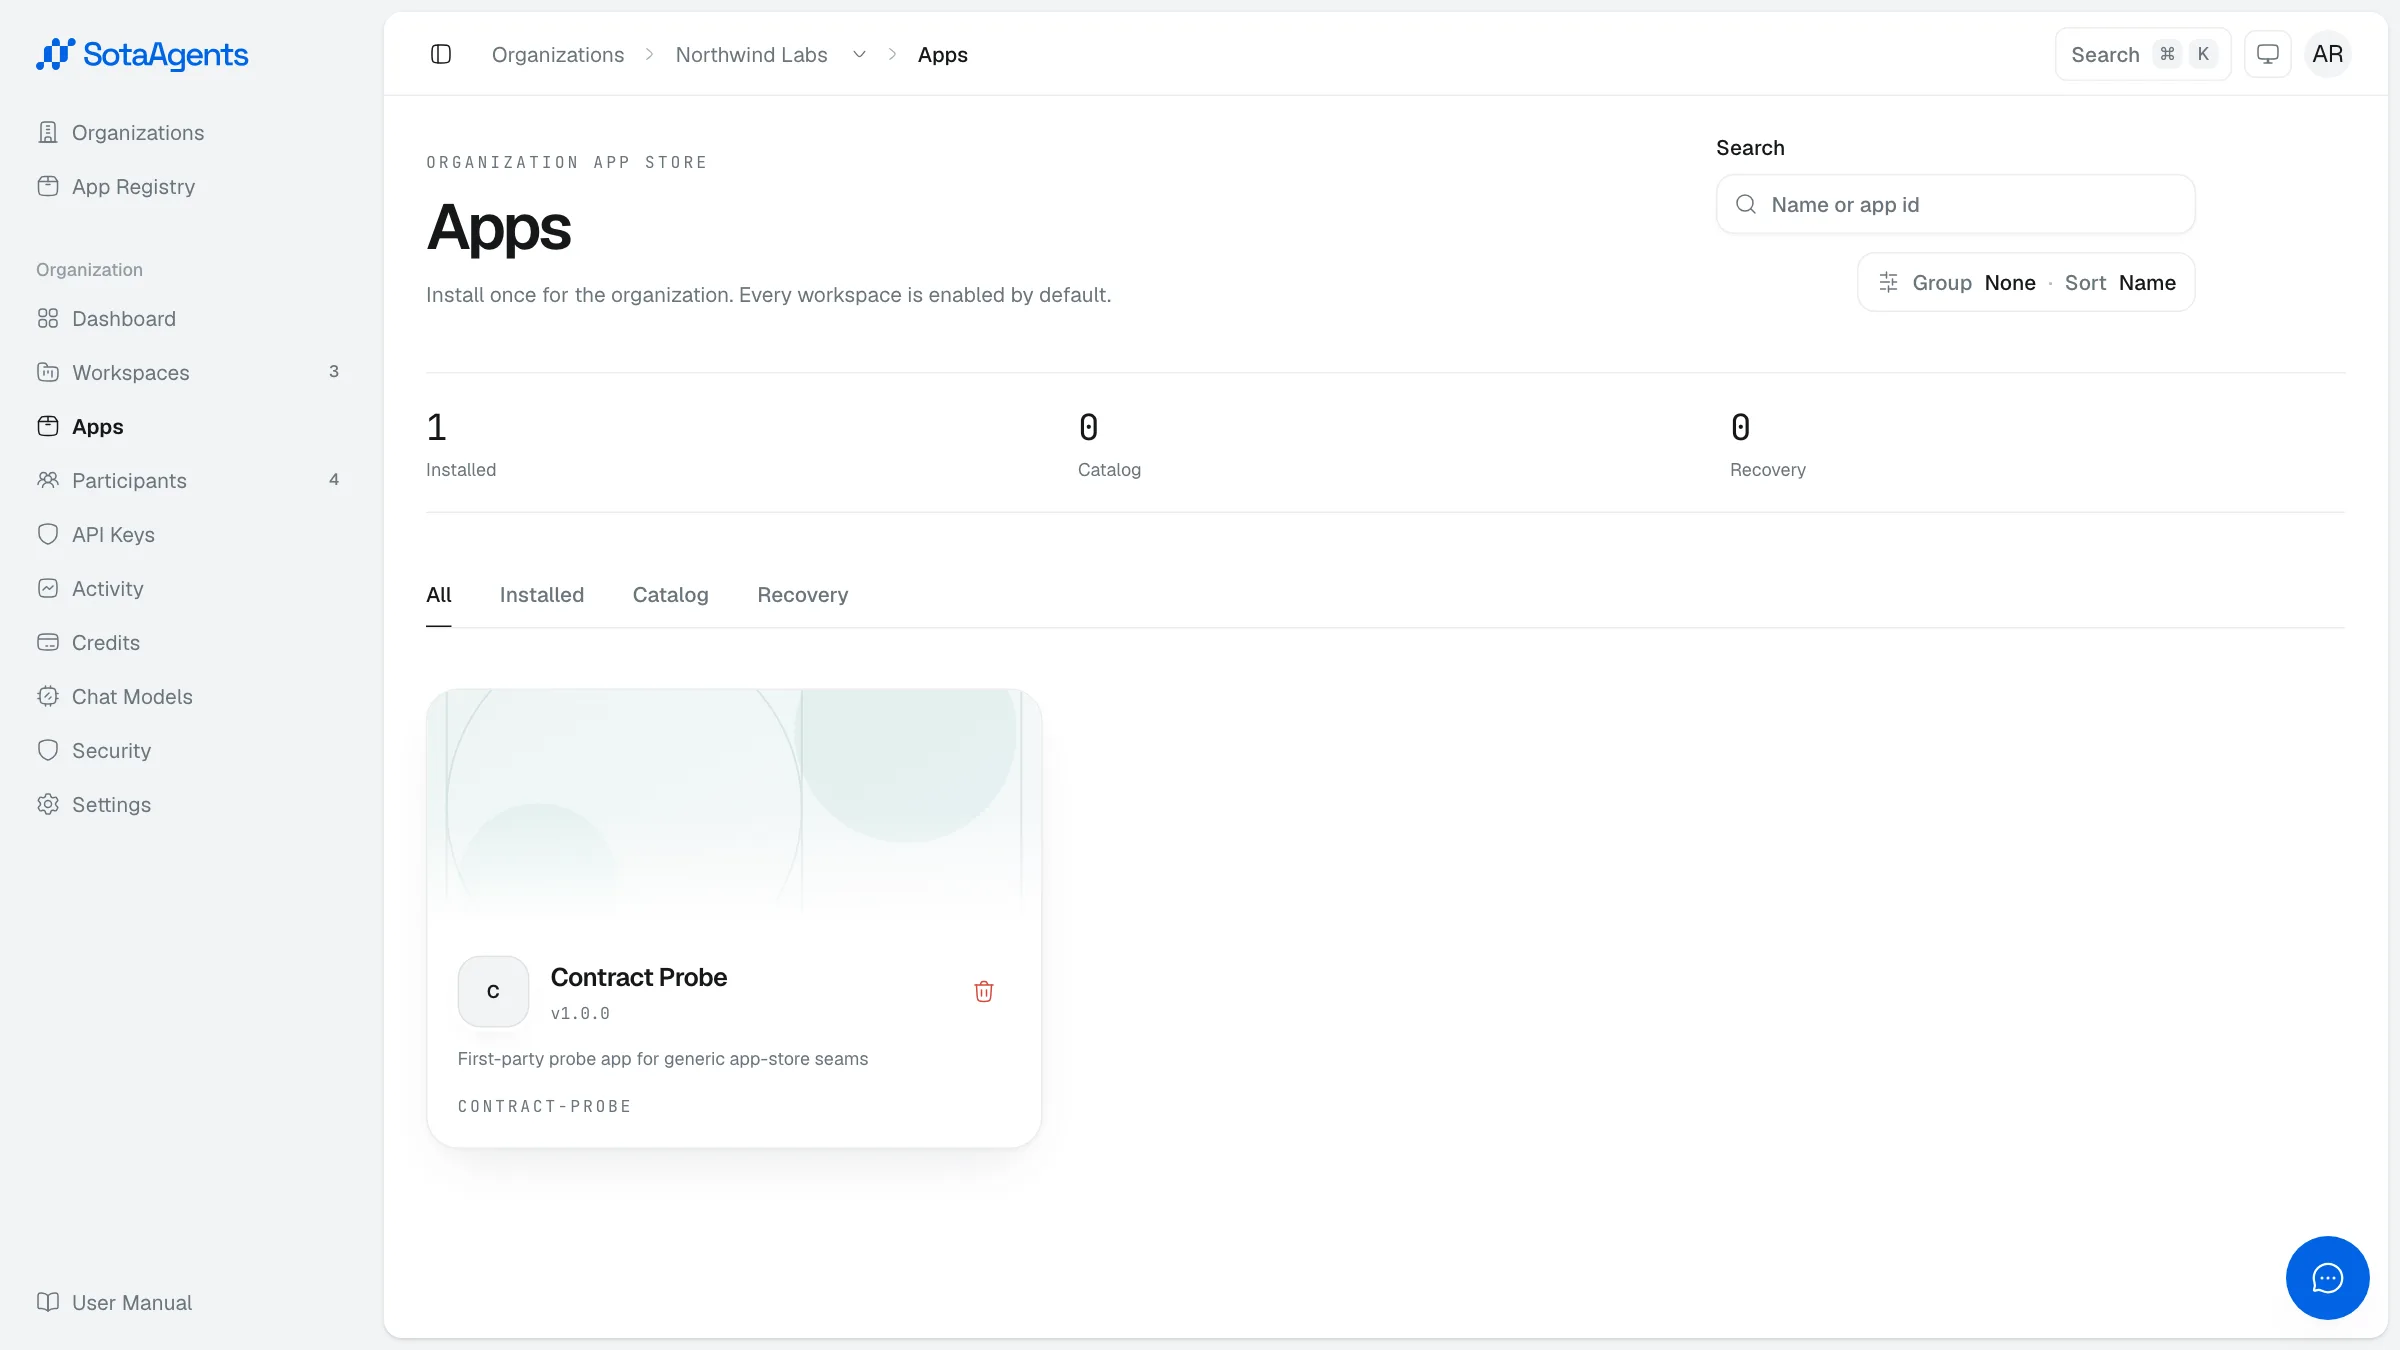
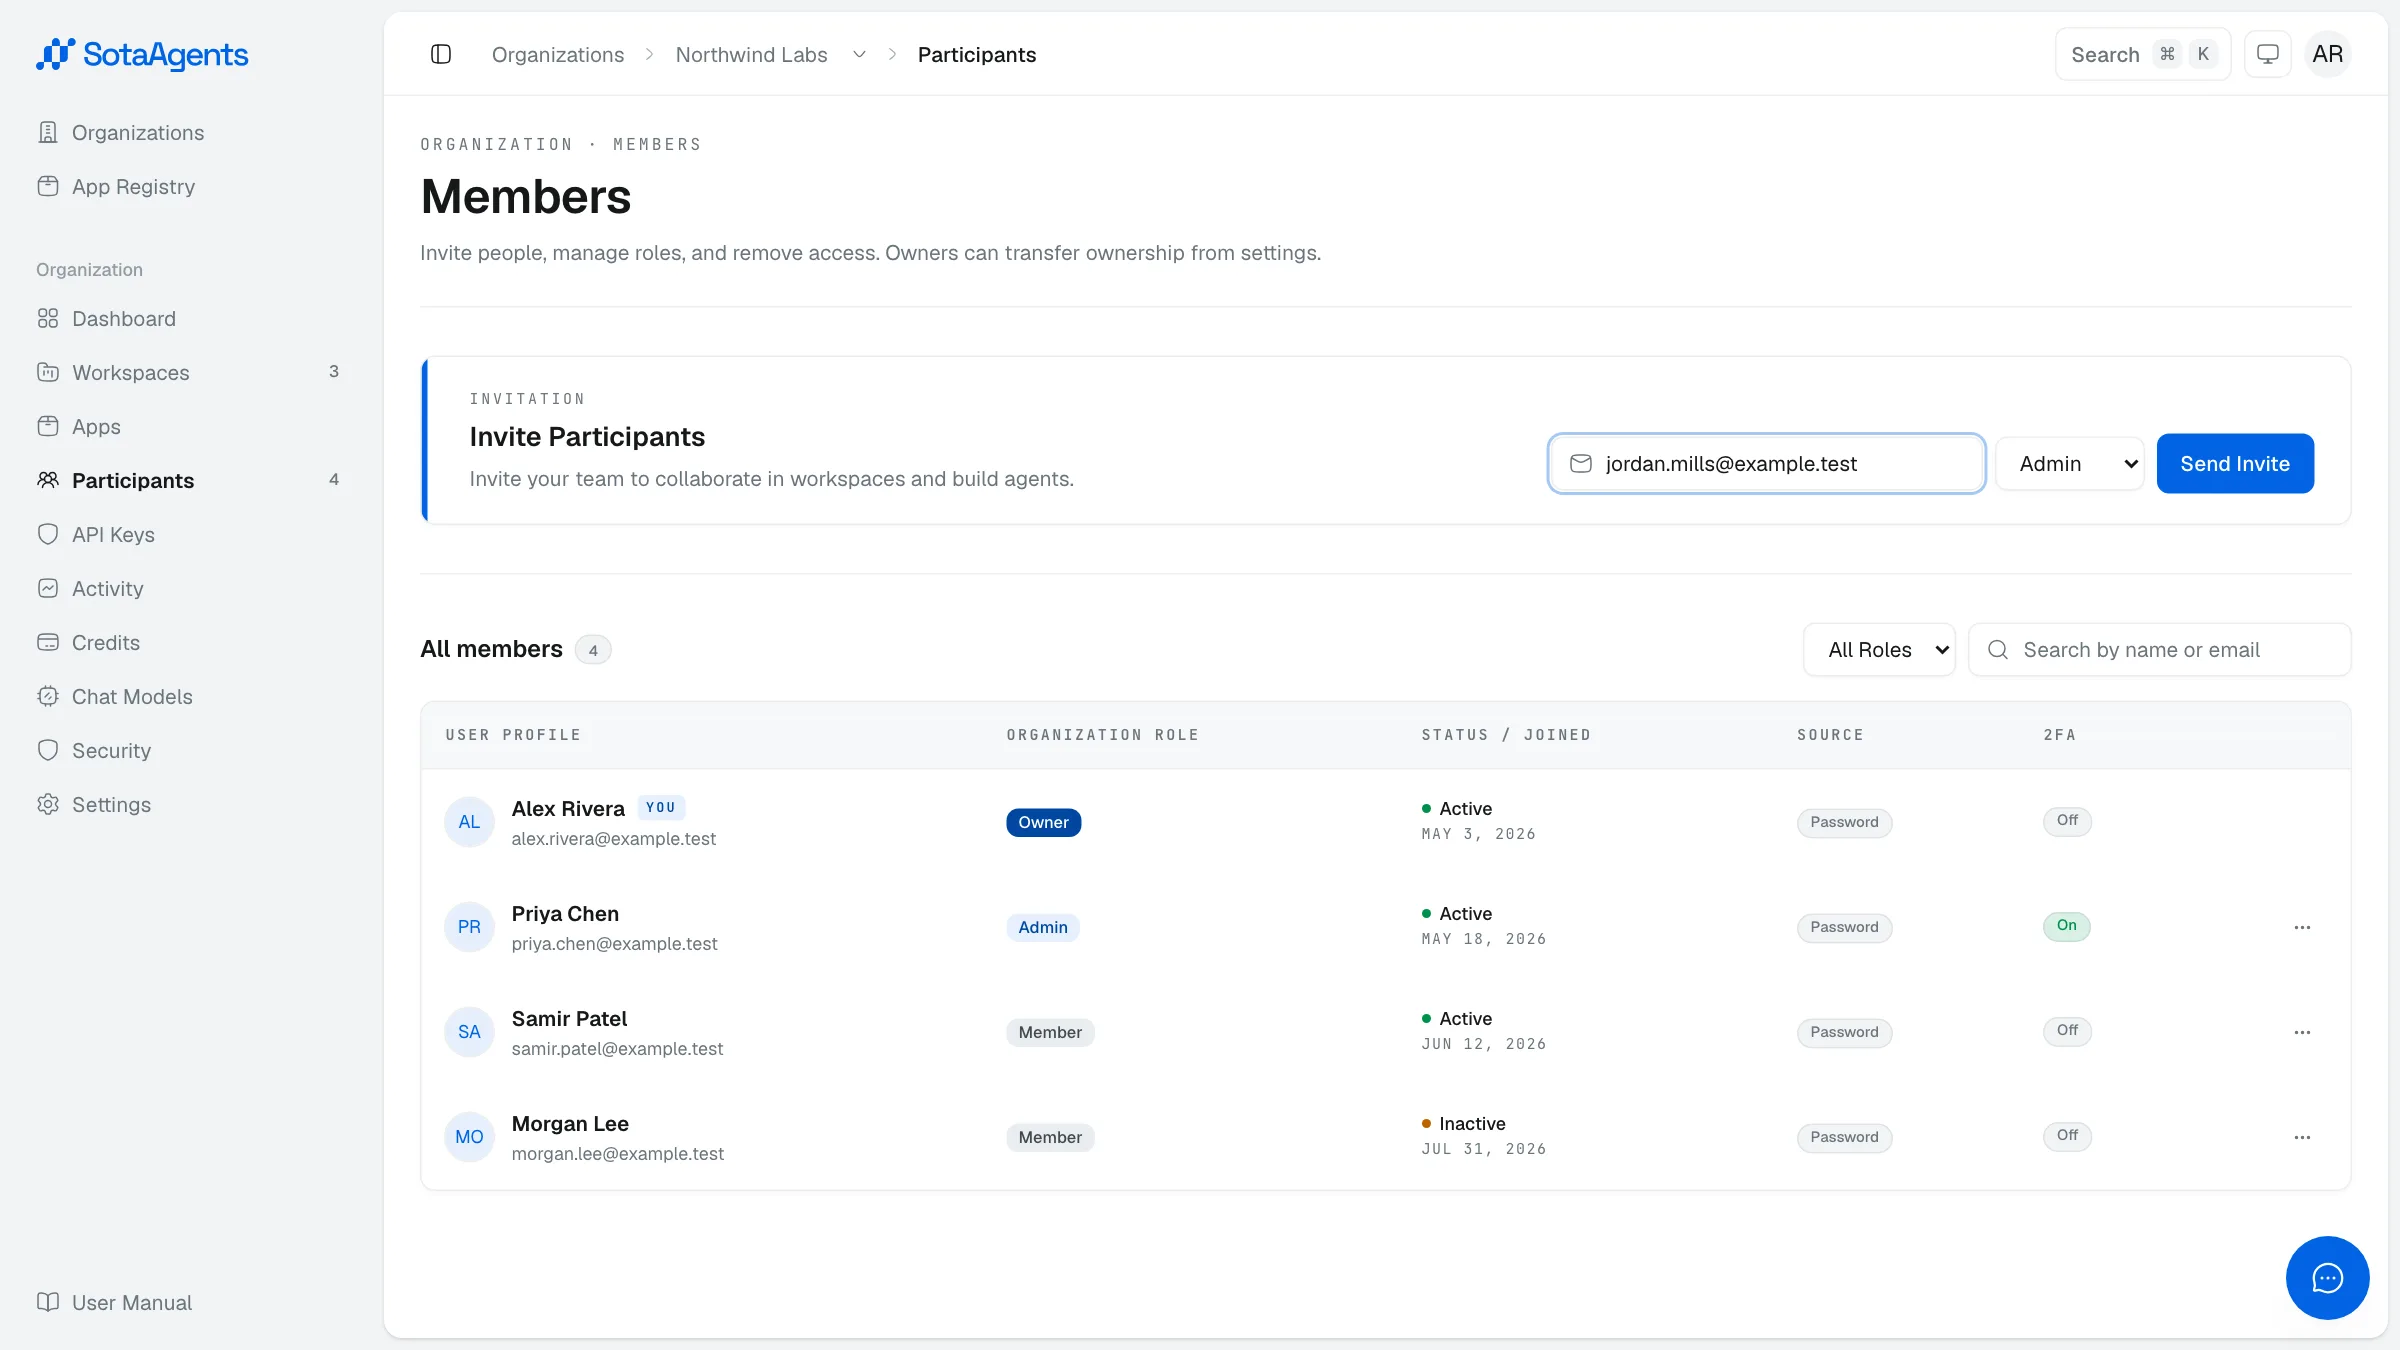
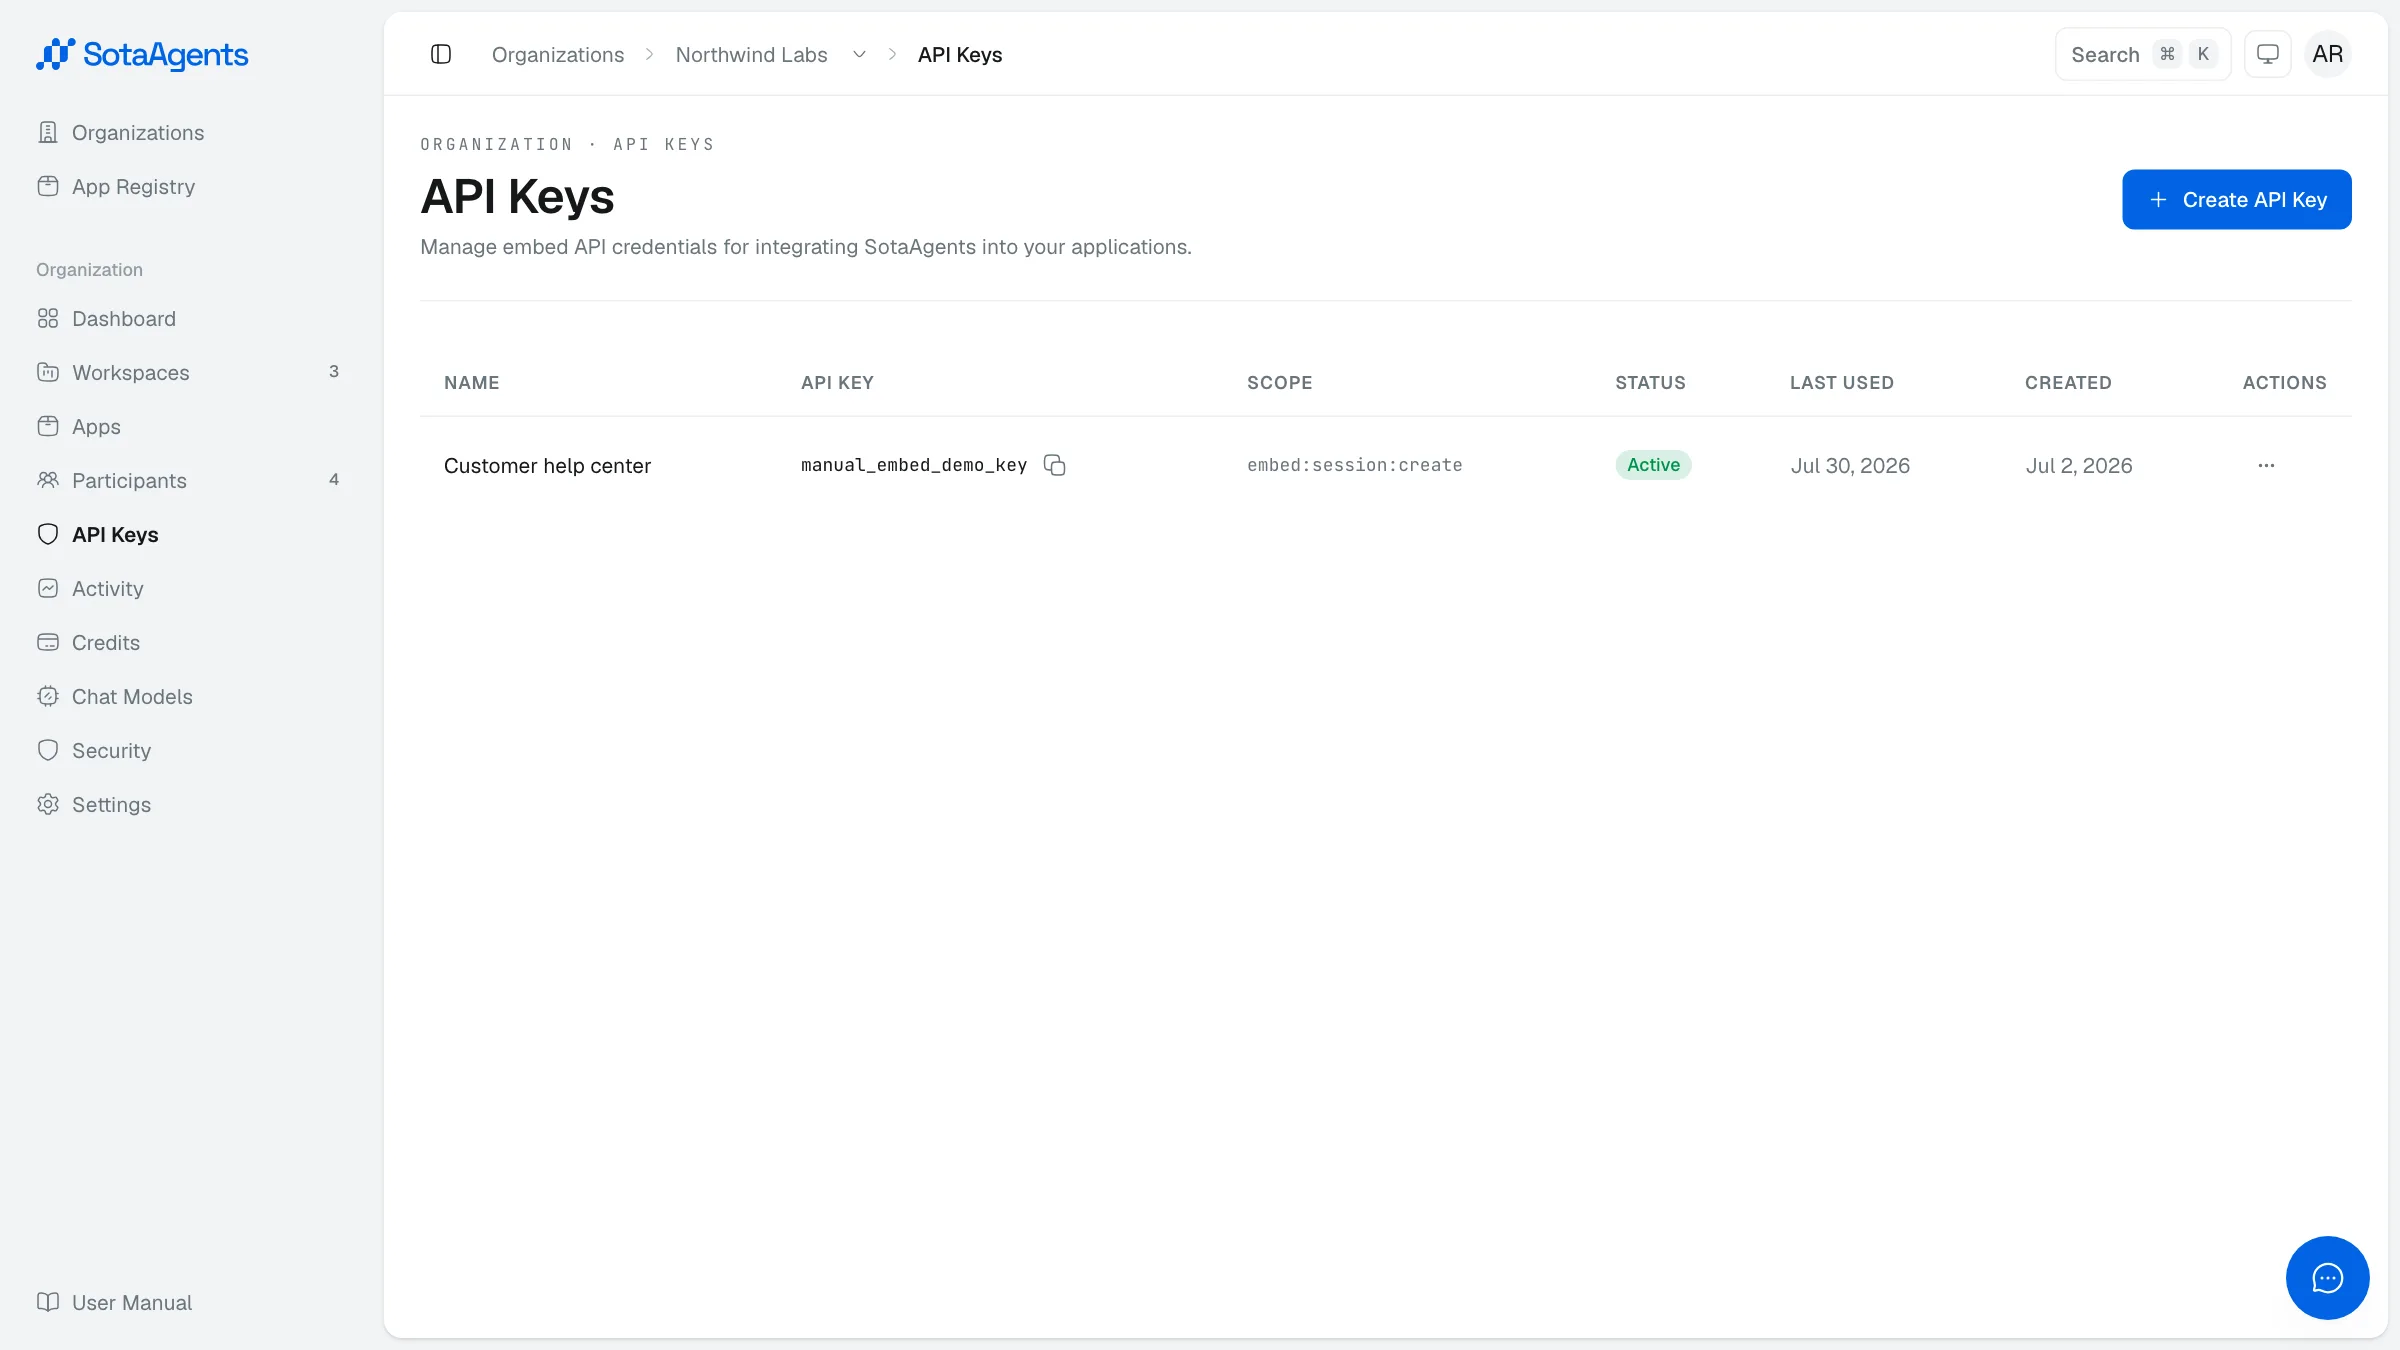
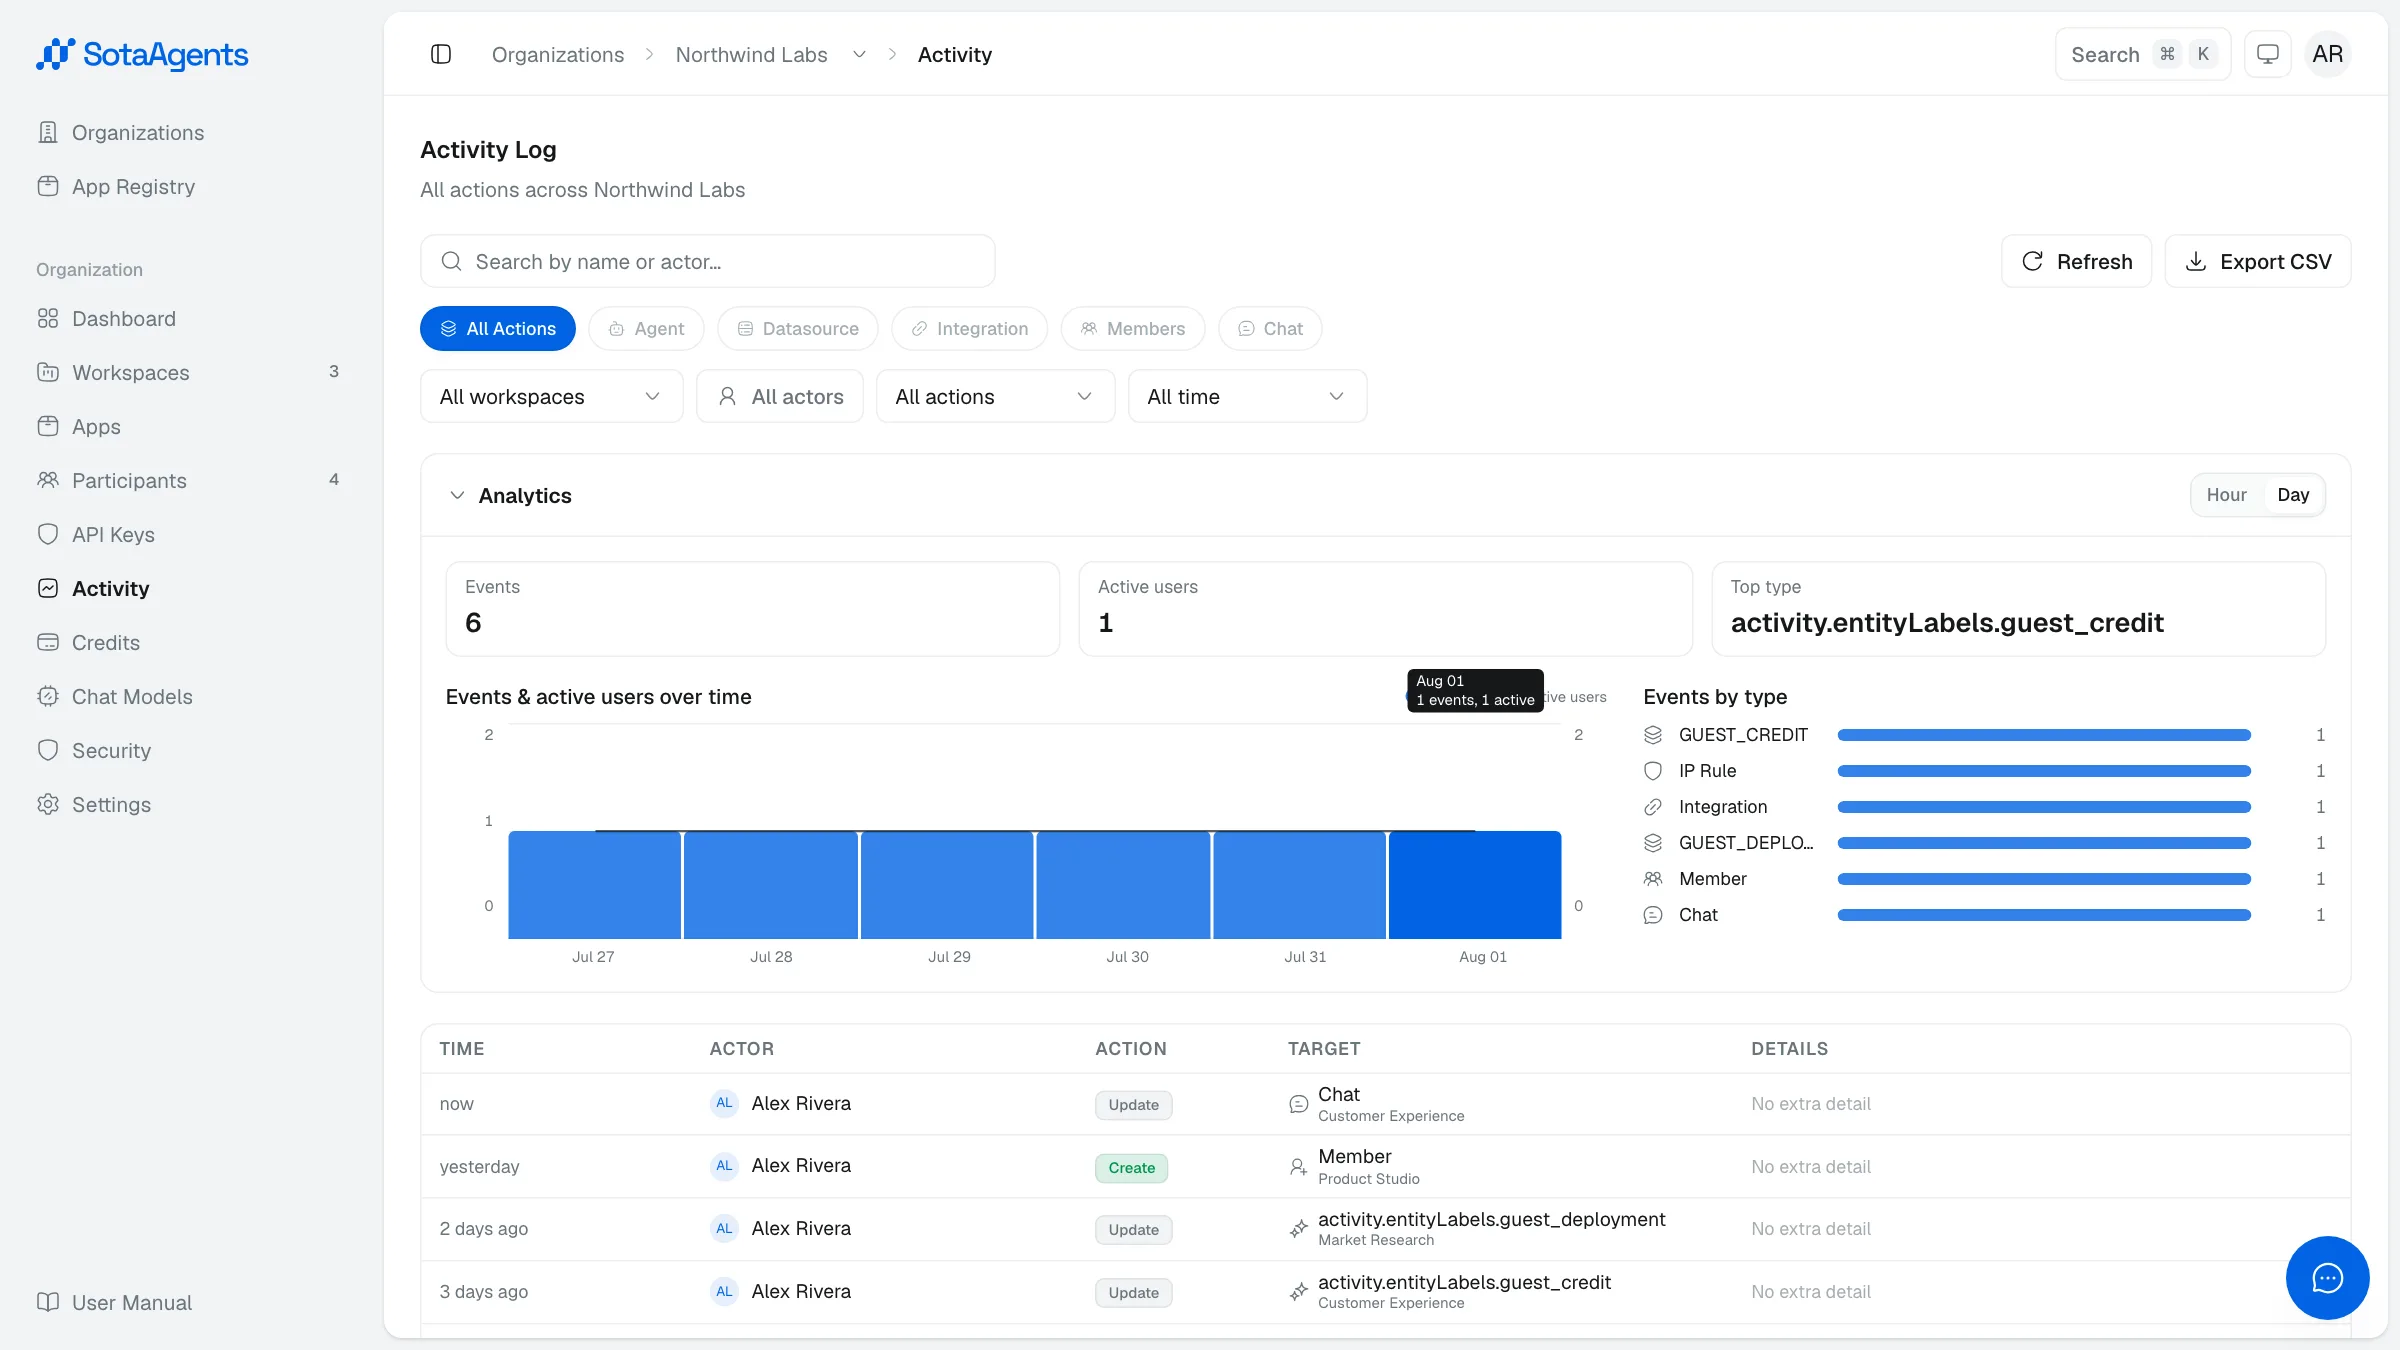
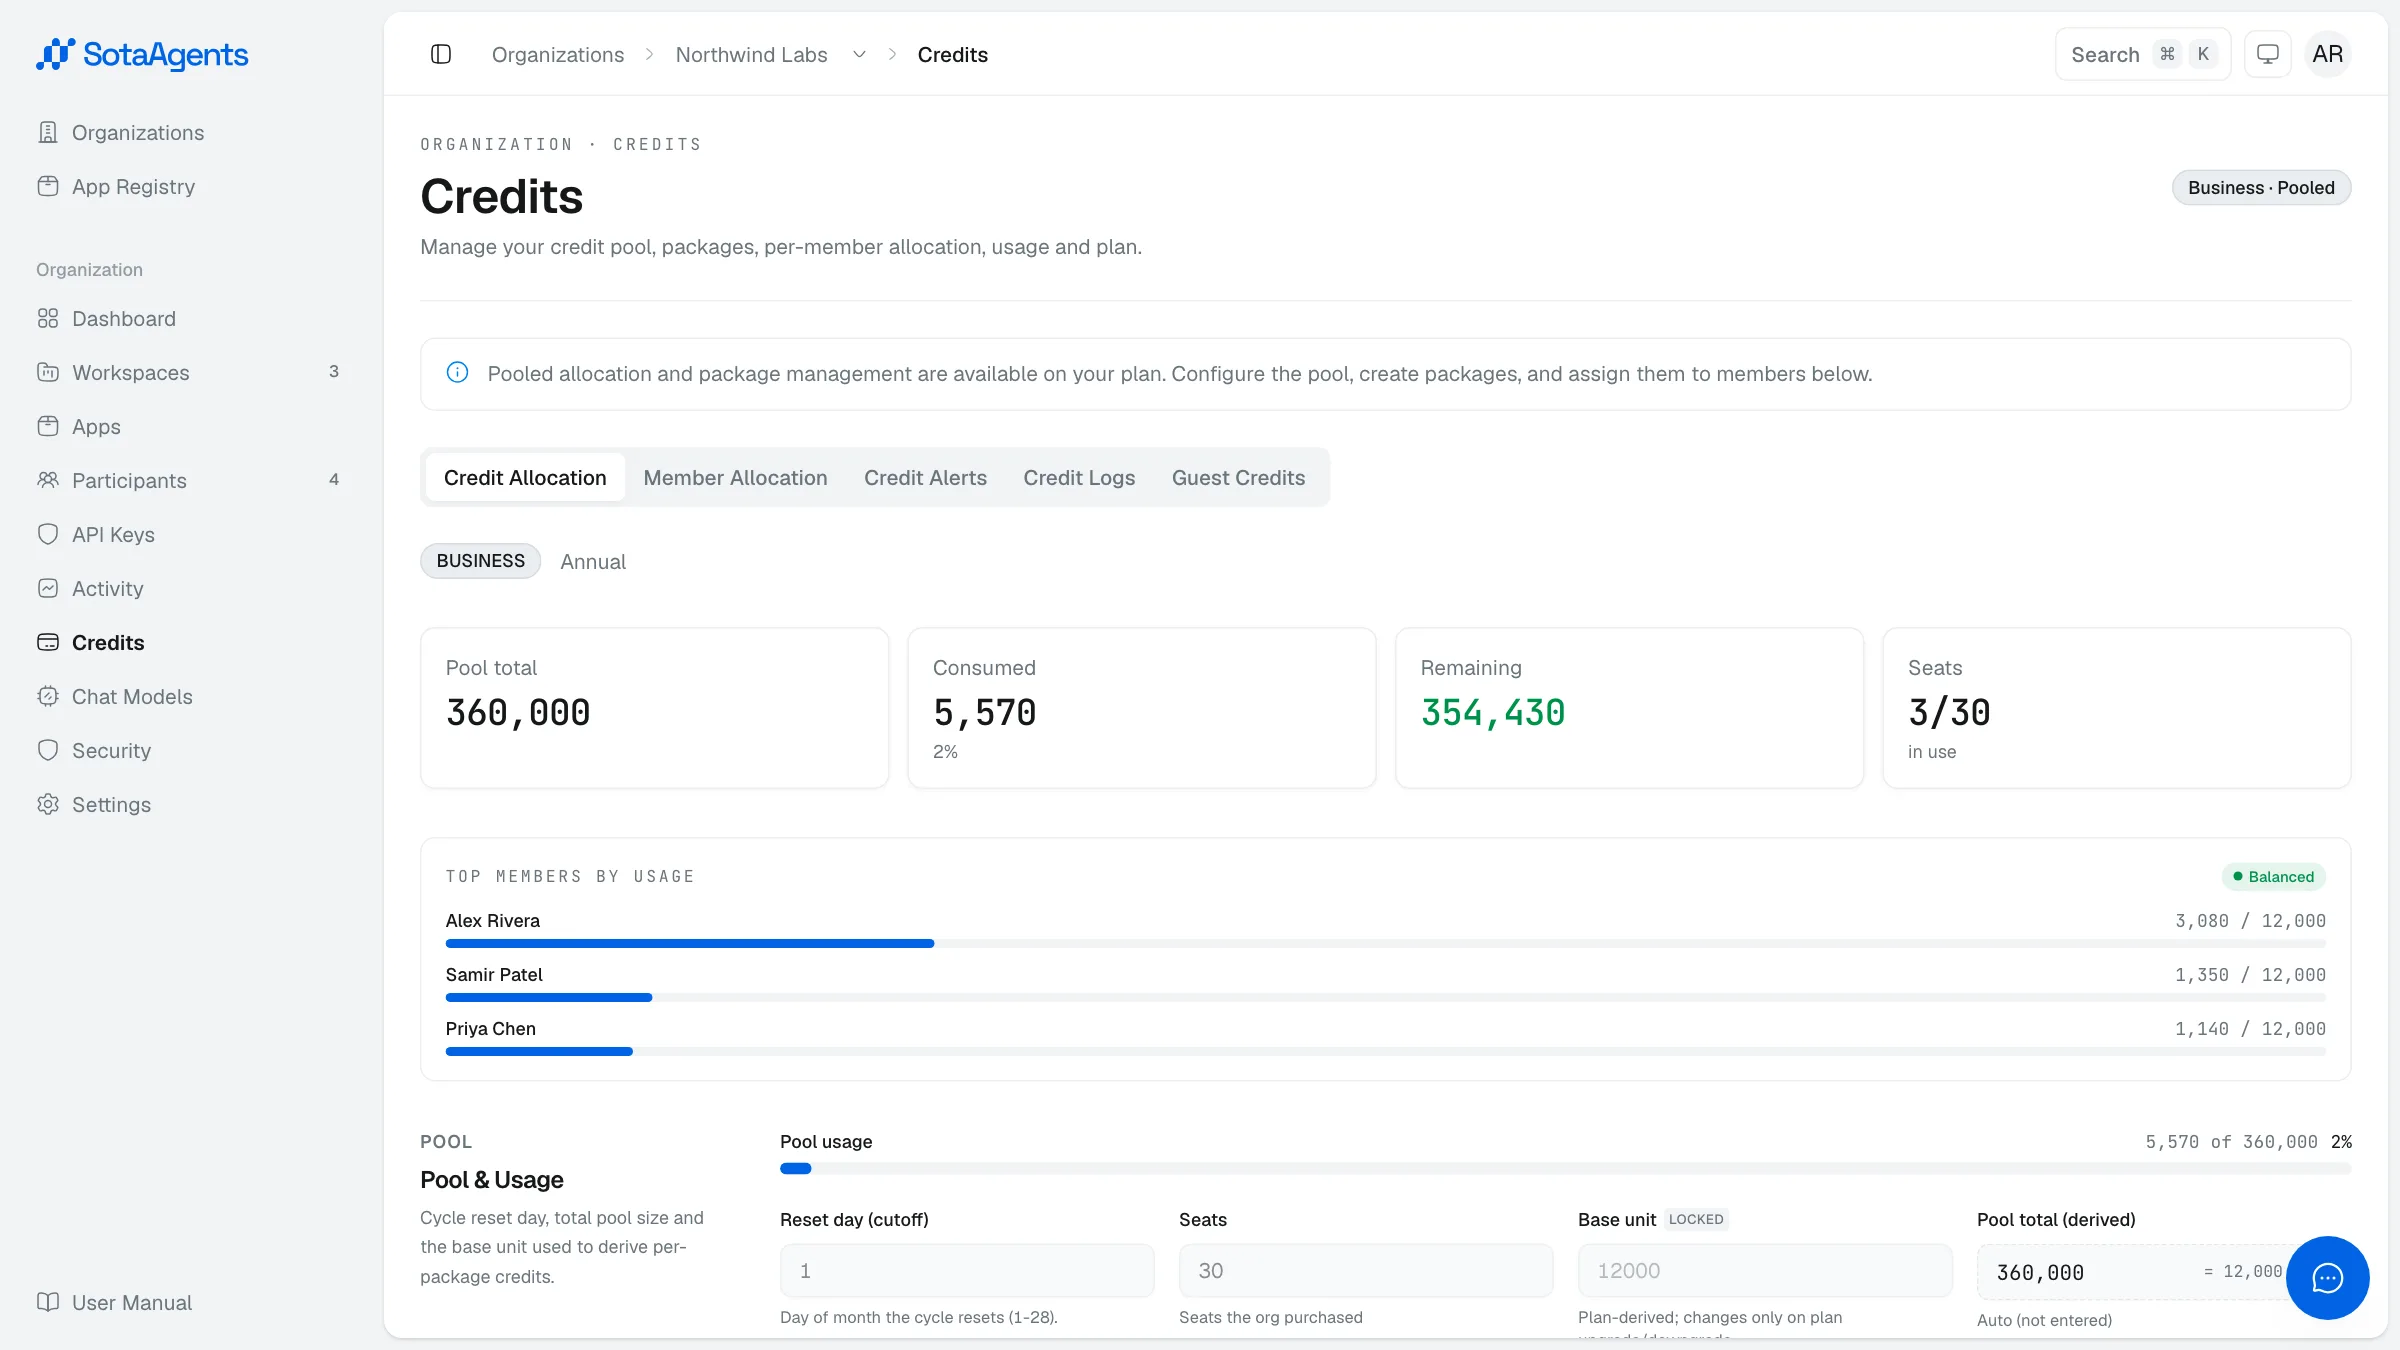
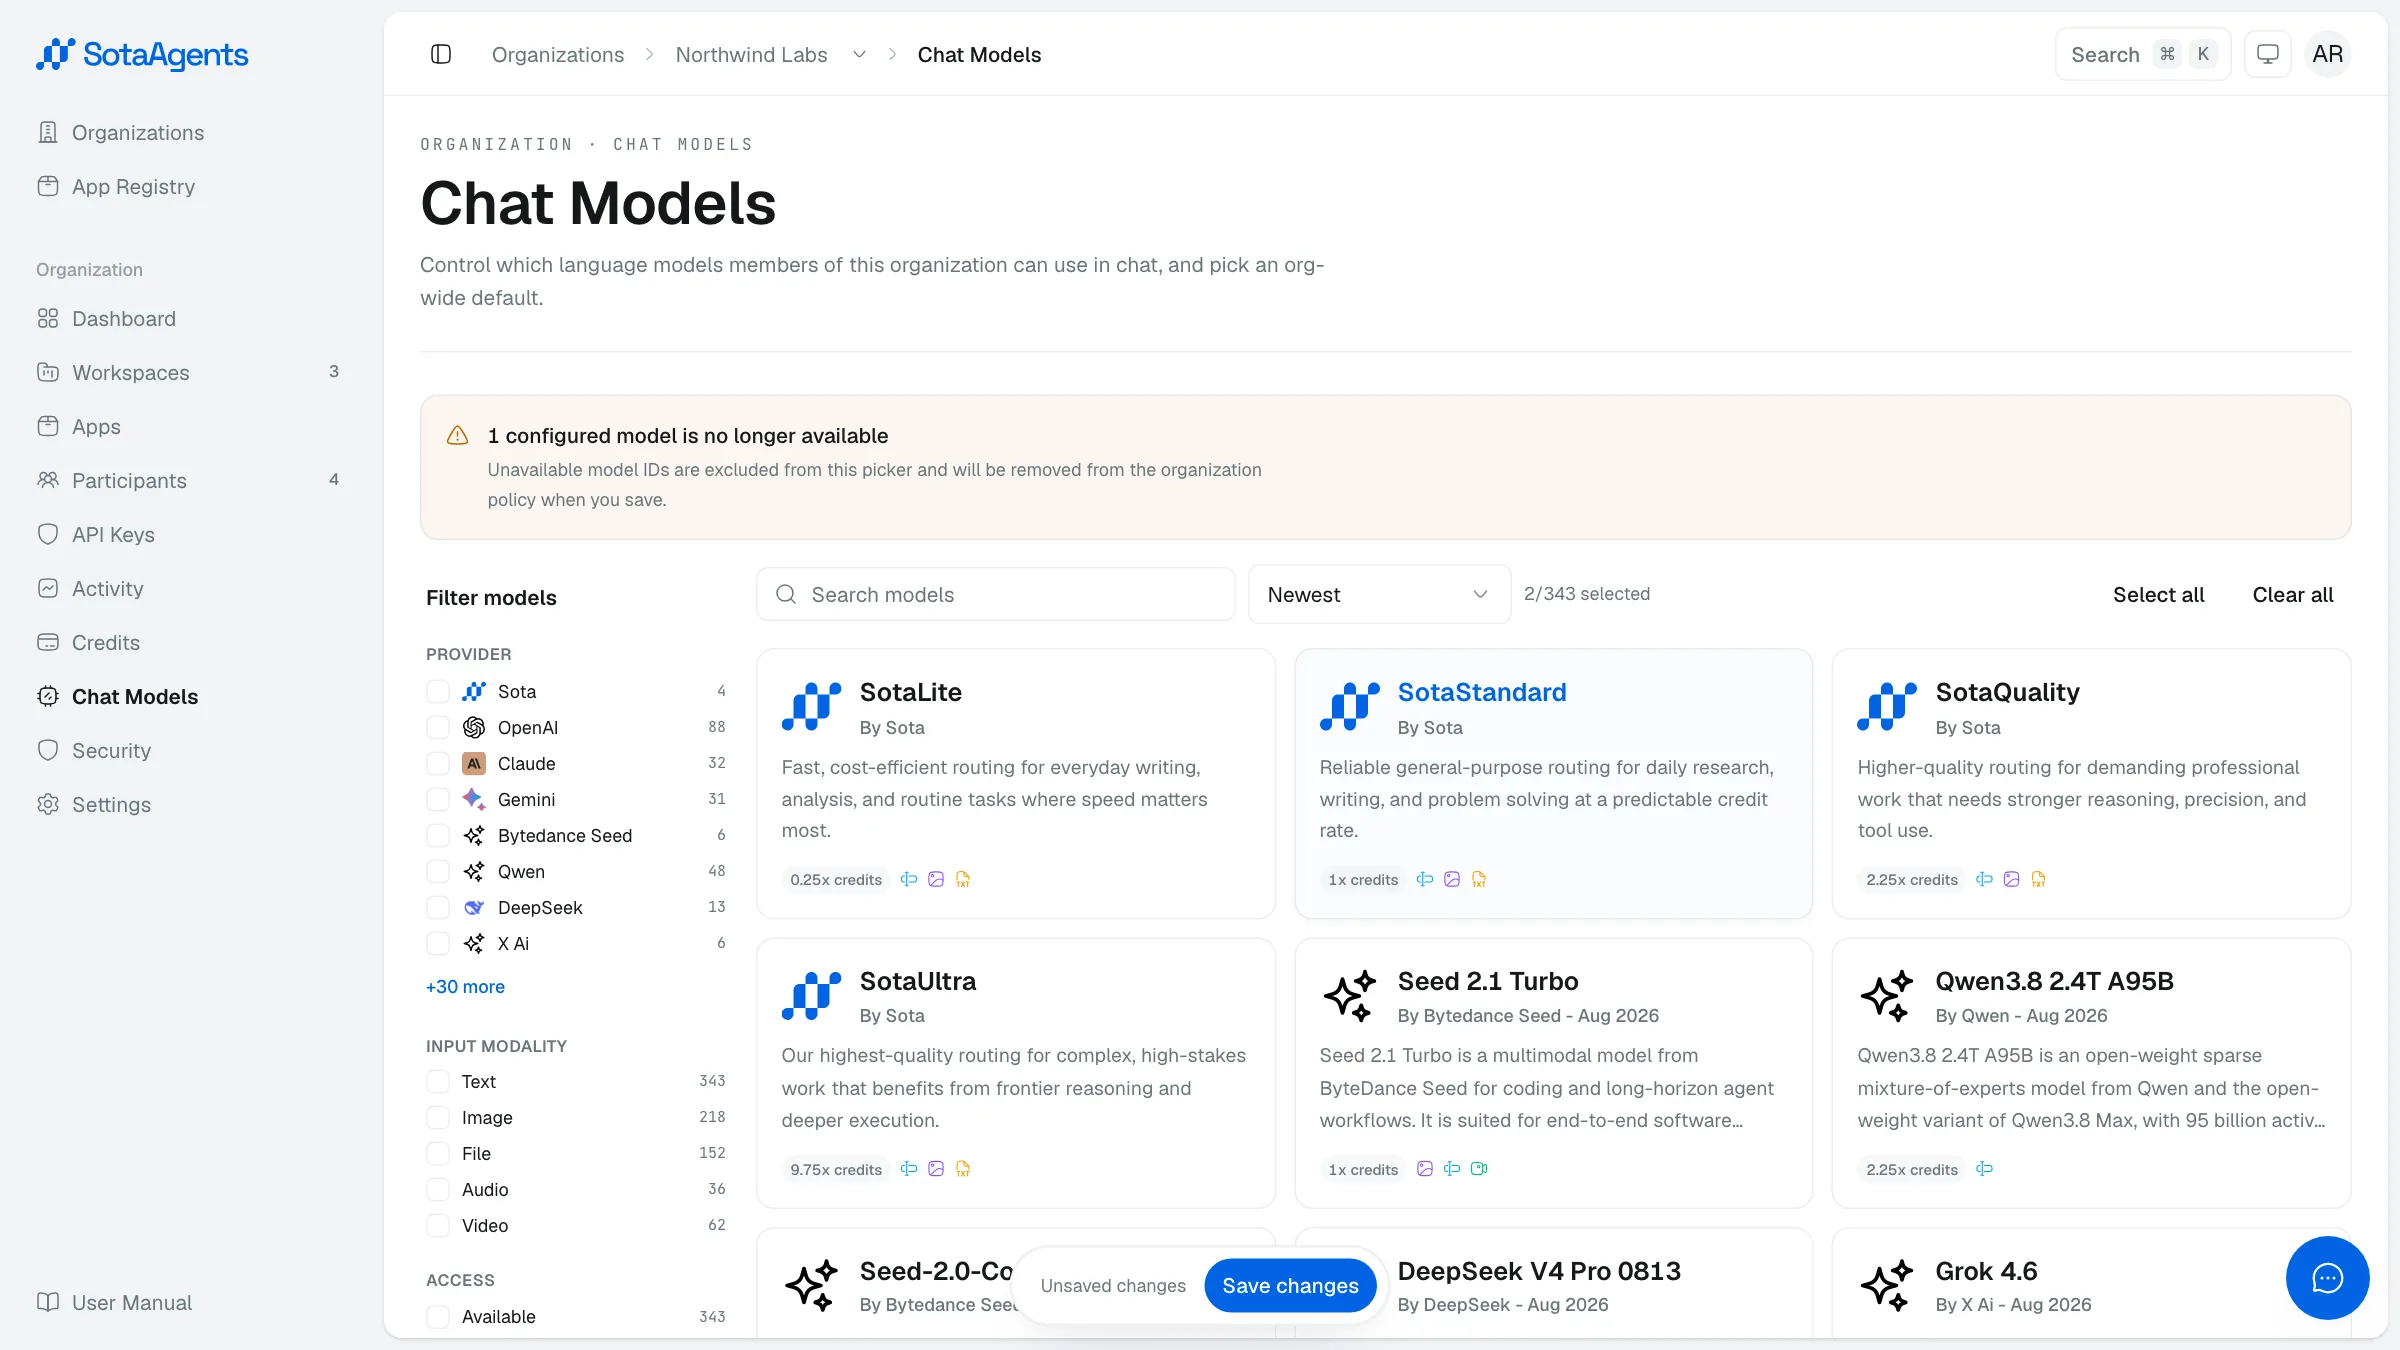
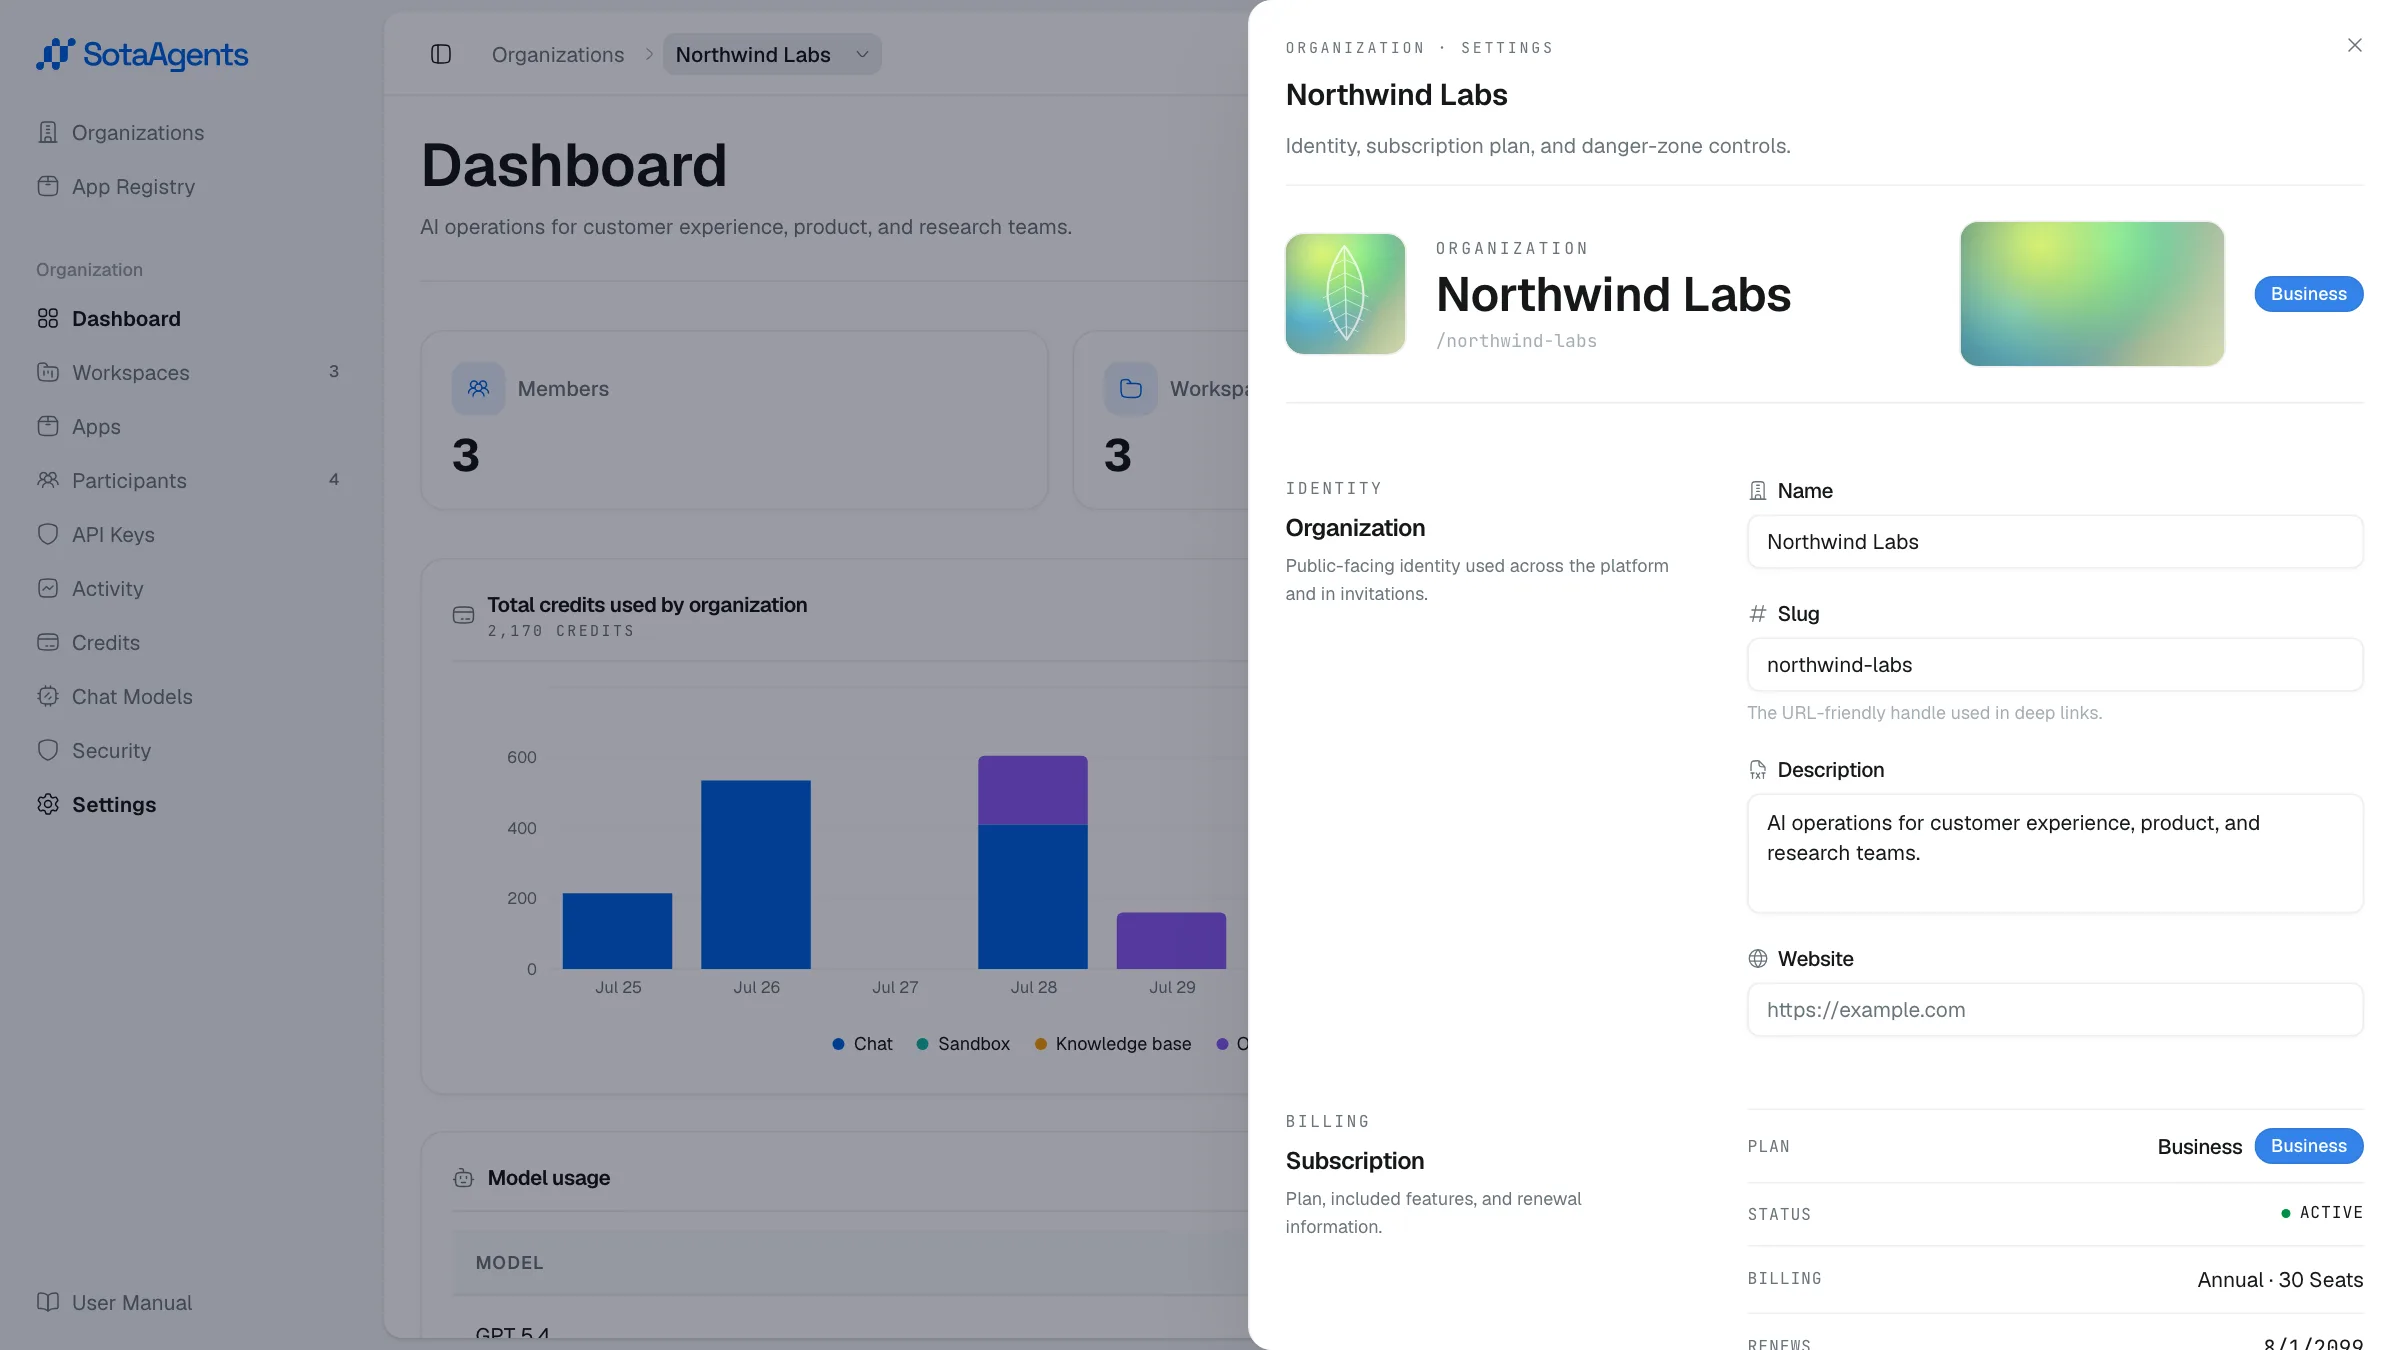
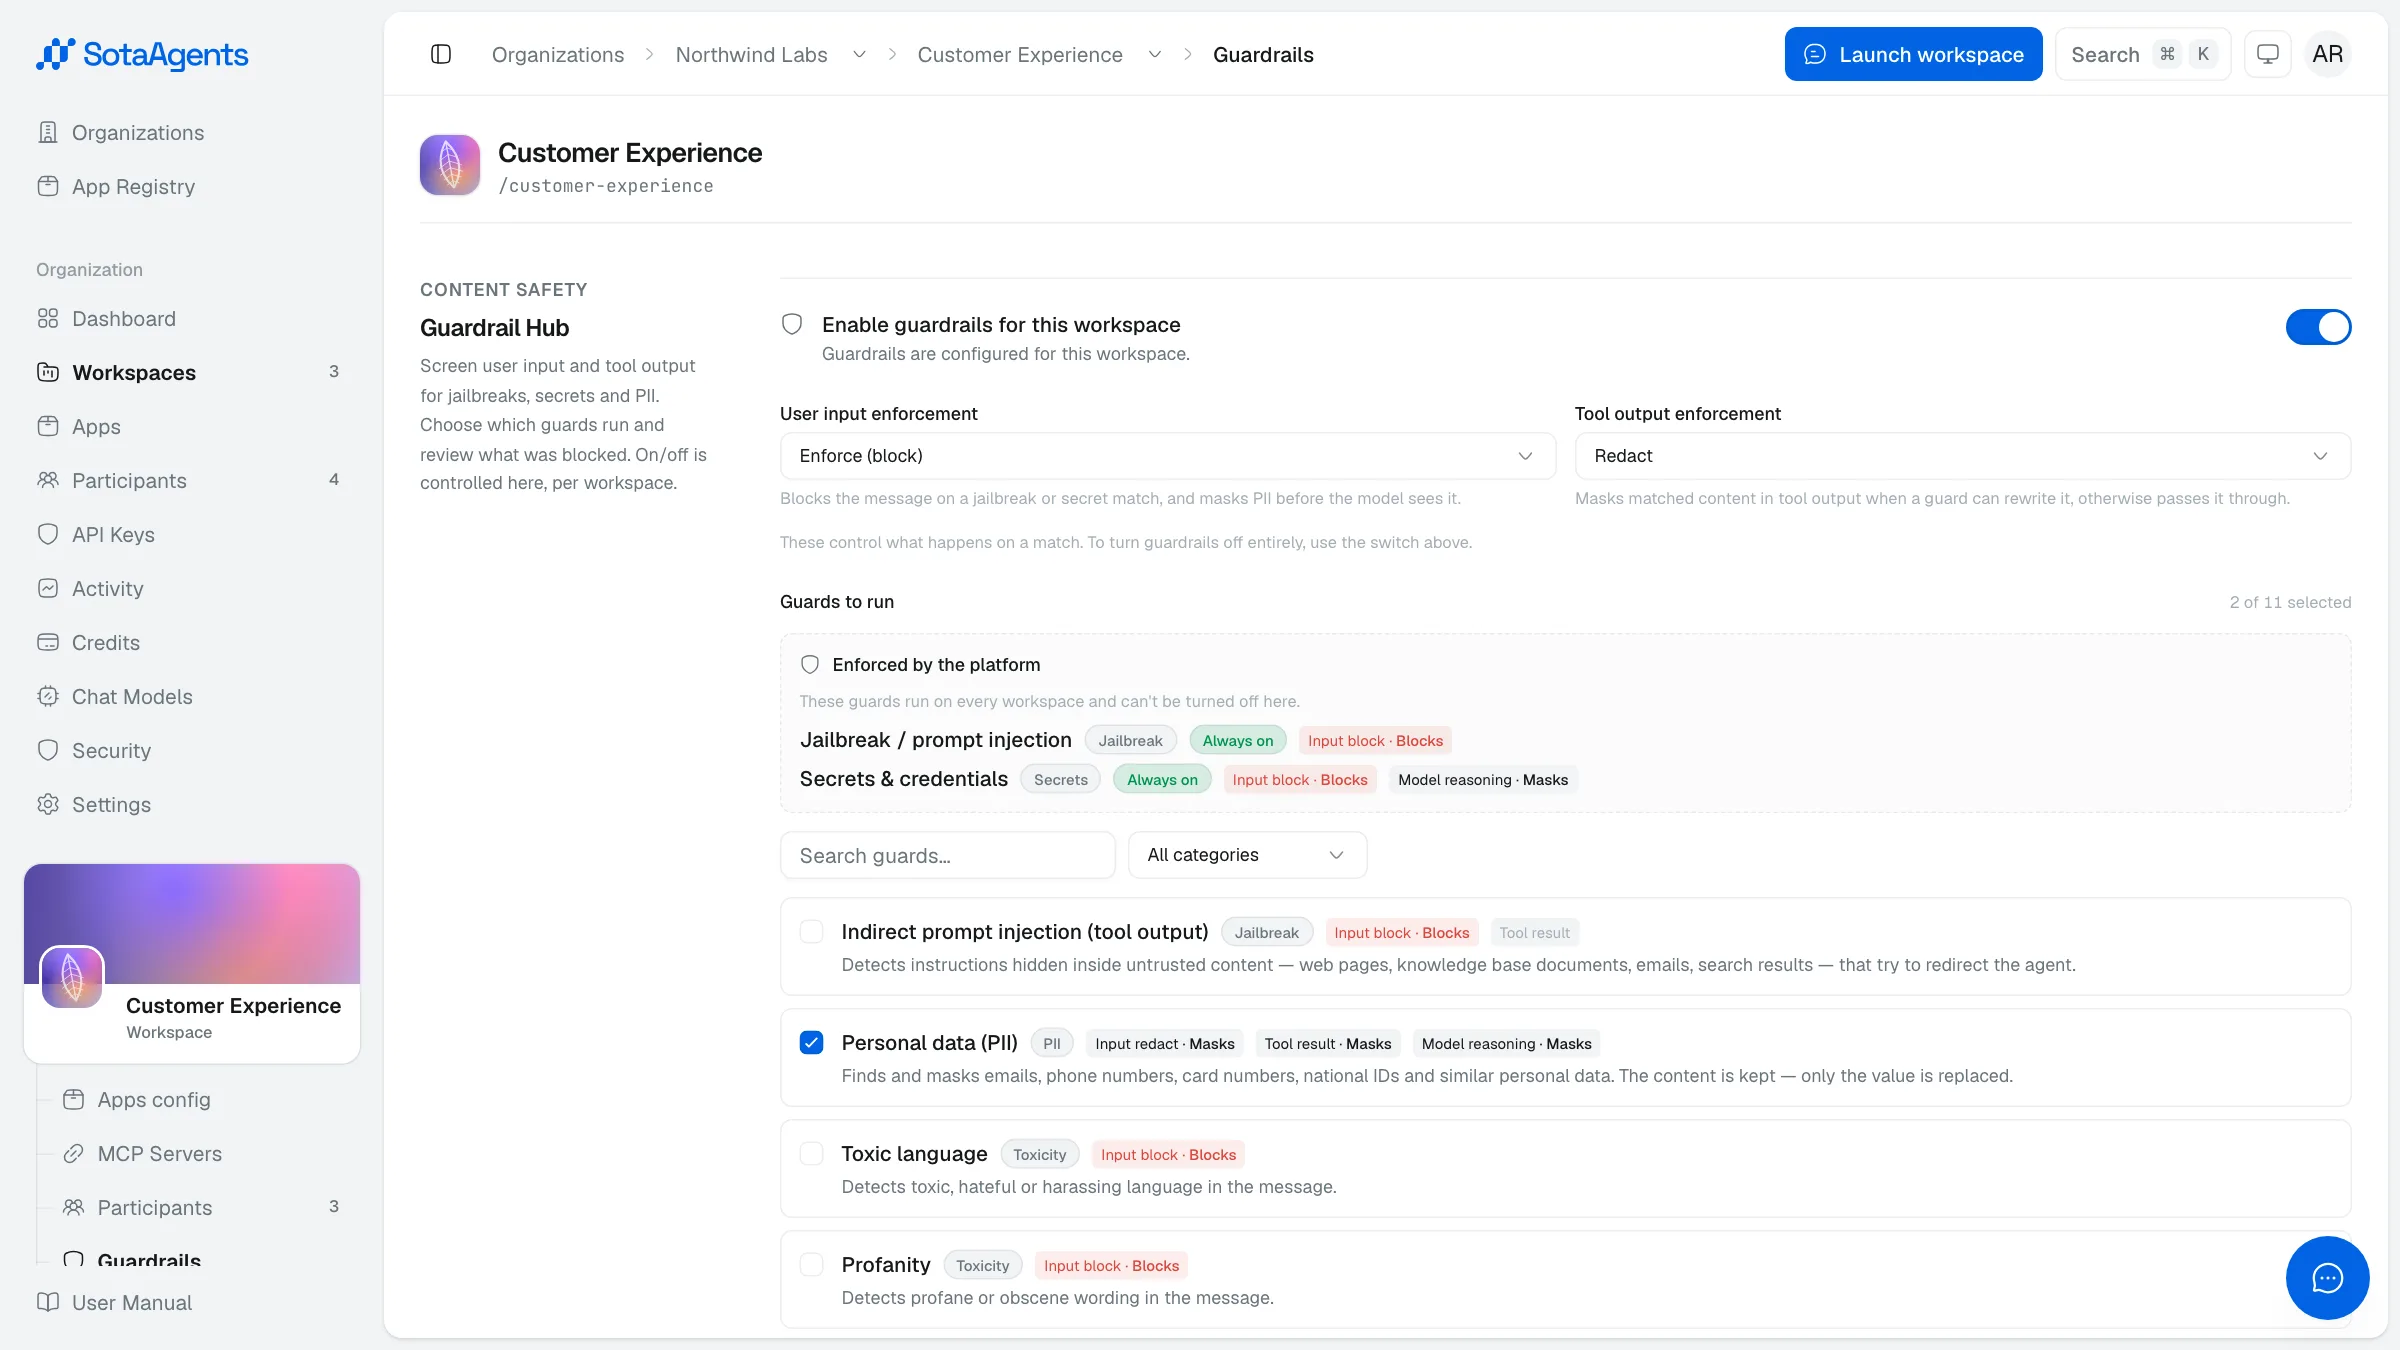
01ロールと権限アクセス権は 2 つのレベルで機能します。組織ロールは、請求・メンバー・ワークスペースなど、アカウント全体でできることを定めます。ワークスペースロールは、特定のワークスペース内でできることを定めます。ワークスペースごとに異なるロールを持つことができ、組織のオーナーと管理者は、組織配下のすべてのワークスペースで自動的に管理者権限を持ちます。02コンソール概要管理コンソール(/console)は、組織のオーナーと管理者がプラットフォームを管理する場所です。ワークスペースのチャット UI とは独立しており、ほとんどの機能へのアクセスには組織の Admin または Owner ロールが必要です。03ダッシュボード組織ダッシュボードでは、コンソールを離れずにプラットフォームの利用状況をリアルタイムで把握できます。04ワークスペースWorkspaces タブには組織内のすべてのワークスペースが一覧表示されます。ここから新規作成や、既存ワークスペースの詳細設定に進めます。05アプリのインストールアプリは、組織に専門機能を追加するインストール型の拡張です。管理者は管理コンソールの Apps タブ(組織詳細 → Apps)から管理します。06メンバーの招待Console → 対象の組織 → Participants → Invite からメンバーを招待します。07API キーAPI key は承認済み machine-to-machine 統合を認証します。組み込みの Configure Embed は browser 内で organization API key を使わず、publish/embed identity を制限付き guest session に交換します。Chat または組み込み widget だけを使…08監査ログ監査ログは、「誰が・いつ・何をしたか」の完全な記録を、組織レベルと各ワークスペースレベルの両方で管理者に提供します。ログは読み取り専用で、CSV にエクスポートできます。09クレジット管理SotaAgents は利用量を組織レベルのクレジットとして課金します。チャットの各ターン、文書生成、画像生成、ツール呼び出しのすべてがクレジットを消費します。クレジット関連の設定は Console → 対象の組織 → Credits で管理します。現在は Credit Allocation、Member Allocation、Credit Alert…10チャットモデルChat Models タブ(Console → 対象の組織 → Chat Models)では、組織全体で利用可能な AI モデルの制御と、組織既定モデルの設定を行います。11セキュリティSecurity タブでは、認可された role が Enterprise SSO と IP Access を設定します。どちらも plan/role gate の対象です。12ガードレールガードレールは、アシスタントを誘導・乗っ取ろうとする入力を遮断し、個人情報を隠し、ツールや文書から取り込んだ内容を検査します。設定はワークスペースのナビゲーションにある Guardrails から開きます。開けるのは権限を持つ担当者だけです。