ロールと権限
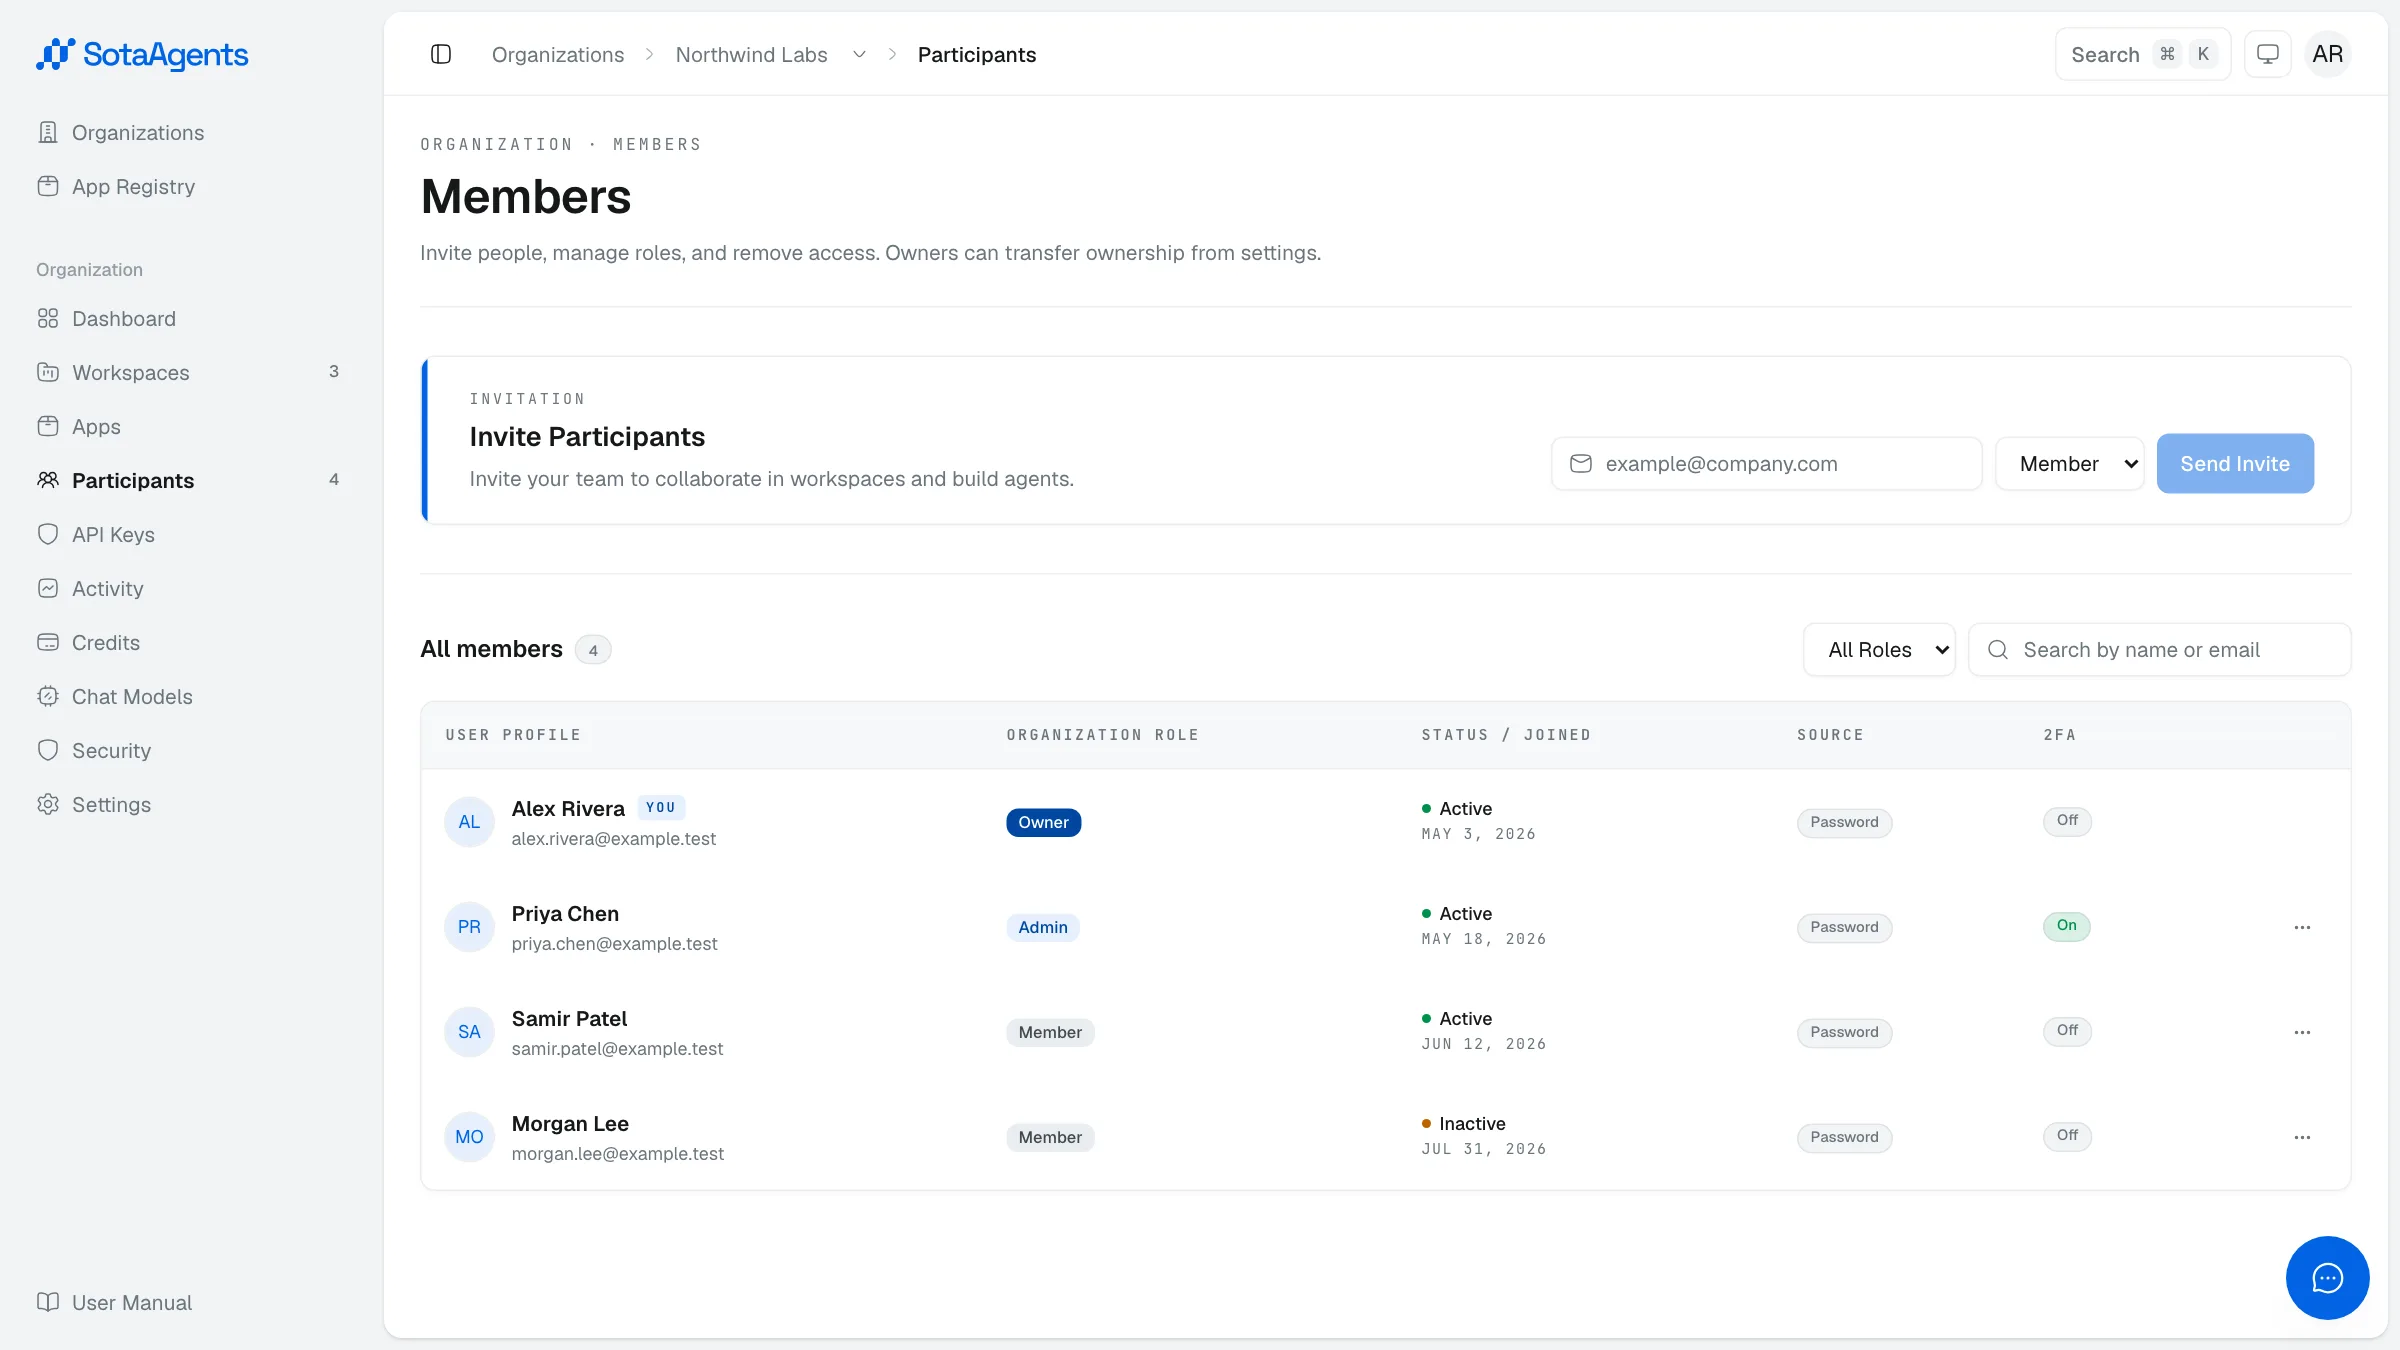
アクセス権は 2 つのレベルで機能します。組織ロールは、請求・メンバー・ワークスペースなど、アカウント全体でできることを定めます。ワークスペースロールは、特定のワークスペース内でできることを定めます。ワークスペースごとに異なるロールを持つことができ、組織のオーナーと管理者は、組織配下のすべてのワークスペースで自動的に管理者権限を持ちます。
組織ロール#
| ロール | できること |
|---|---|
| Owner | 組織メンバー、workspace、API key、app、security と、下記の Owner/Admin 向け credit-policy 操作。プラットフォームの subscription 変更や money movement 権限は含みません。 |
| Admin | メンバー、workspace、app、多くの credit-policy 設定。各 screen/mutation は API が個別に認可し、無制限の billing 権限ではありません。 |
| Member | 追加されたワークスペースの利用。 |
Subscription と credit の権限#
| 操作 | 権限 |
|---|---|
| 組織の credit overview を読む | 組織メンバー |
| Credit package の CRUD/割り当て、rolling user limit | Organization Owner または Admin |
| Guest Credit add-on の参照と workspace guest allocation | Organization Owner または Admin |
| Plan の upgrade/downgrade/cancel、top-up/refund | SotaAgents 運営チームのみ |
| Pool/seat 設定と Guest Credit add-on lifecycle | SotaAgents 運営チームのみ |
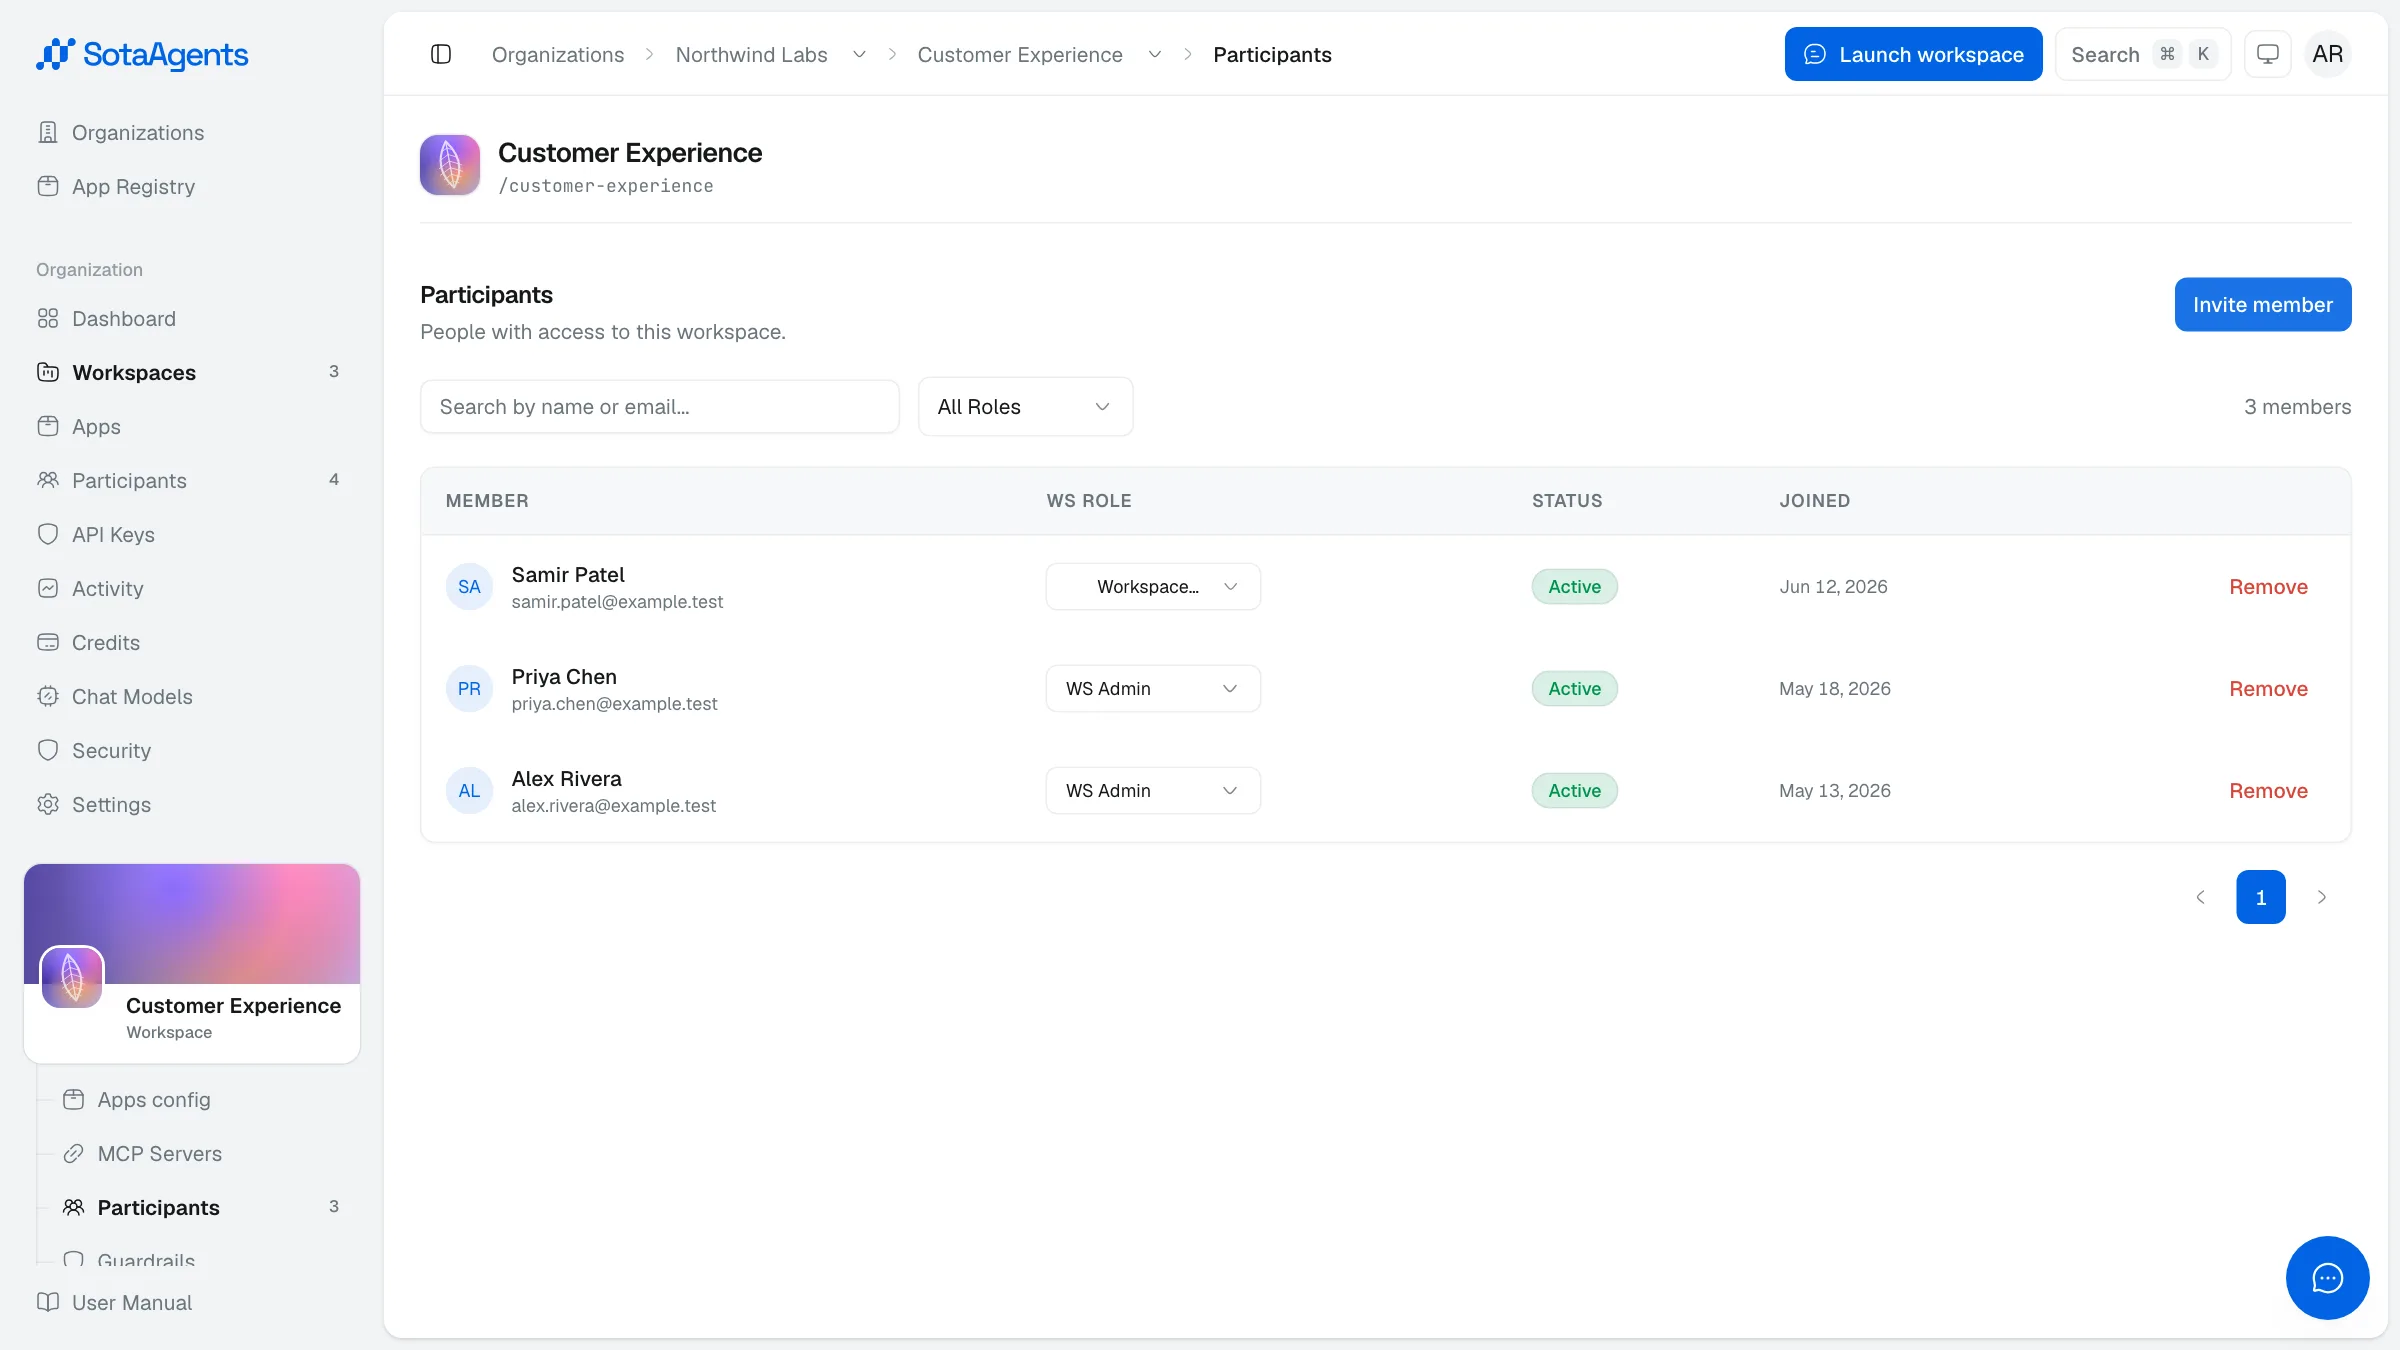
ワークスペースロール#
| ロール | できること |
|---|---|
Workspace Admin(WS_ADMIN) | Workspace settings、member、app、integration、guardrail、MCP server を管理します。 |
Workspace Member(WS_MEMBER) | Workspace と利用可能な capability を使えます。Member、app、workspace settings は変更できません。旧 Editor/Chatter 値は compatibility 上この role に map されます。 |
組織のオーナー・管理者は自動昇格します
組織のオーナーまたは管理者は、組織配下のすべてのワークスペースでワークスペース管理者の権限を持ちます。自分自身を個別に招待する必要はありません。